¿Son lo mismo? Diferencias, Similitudes, Casos Reales y Oportunidades en 2025-2026
Si escribís «bioseguridad» y «ciberseguridad en biotecnología» en el mismo buscador, los resultados se mezclan como si fueran sinónimos. No lo son. Pero tampoco son mundos separados: en 2025, se están fusionando de maneras que ningún manual de hace diez años anticipó. Esta nota explica qué es cada una, en qué se parecen, en qué difieren radicalmente, y por qué el campo que las une —la cyberbiosecurity— es hoy una de las áreas más urgentes y con mayor demanda de talento especializado.
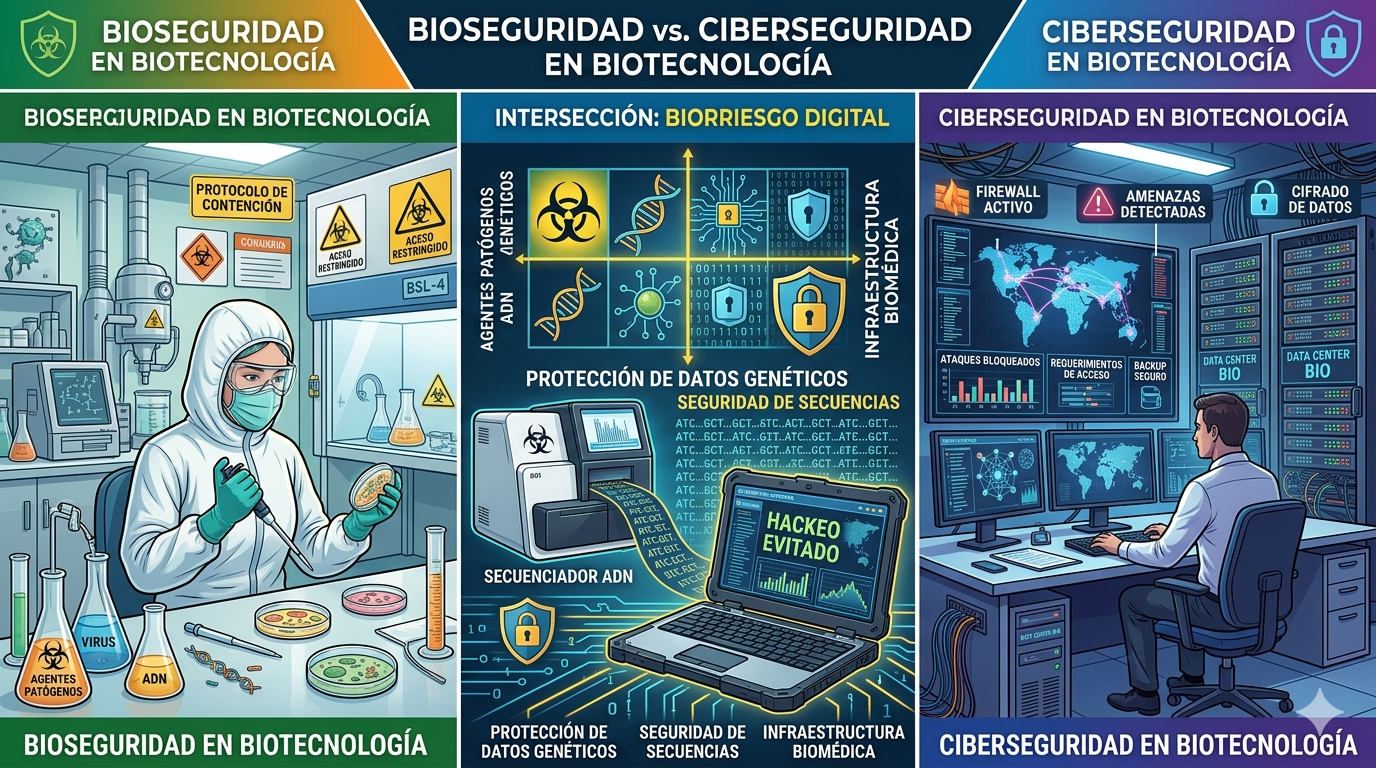
¿Qué es la Bioseguridad en Biotecnología?
La bioseguridad (biosafety y biosecurity en inglés, dos conceptos distintos que el español colapsa en uno) se refiere a la protección frente a agentes biológicos peligrosos: patógenos, organismos genéticamente modificados, toxinas y materiales biológicos de doble uso que podrían causar daño a personas, animales o el medioambiente.
En el contexto de la biotecnología, cubre tres dimensiones:
Biosafety (seguridad operativa): Protocolos para que investigadores y técnicos trabajen sin exponerse a agentes peligrosos. Incluye los niveles de bioseguridad BSL-1 a BSL-4, equipos de protección personal, manejo de residuos biológicos y procedimientos de contención en laboratorio.
Biosecurity (seguridad estratégica): Prevención del robo, mal uso o desvío deliberado de materiales y conocimientos biológicos con fines de bioterrorismo o desarrollo de armas biológicas. Aplica tanto a instituciones académicas como a empresas farmacéuticas y de biotecnología.
Regulación de organismos modificados: Control sobre la liberación intencional o accidental de OGMs al medioambiente, cubierto en gran parte por el Protocolo de Cartagena sobre Seguridad de la Biotecnología.
La ciberseguridad en biotecnología protege los sistemas digitales que controlan, almacenan o procesan información biológica y los procesos físicos de un laboratorio u organización biotech. Incluye:
Bases de datos genómicas y de secuenciación de ADN
Sistemas SCADA y OT (tecnología operativa) que controlan biorreactores, cámaras frías y fermentadores
Software de diseño de proteínas y herramientas de biología computacional
Registros clínicos y datos de ensayos clínicos
Cadenas de suministro de equipos y reactivos
El objetivo es impedir que actores maliciosos accedan, manipulen, roben o destruyan esta información o estos procesos. Las amenazas más comunes son el ransomware, el espionaje industrial (APT), el phishing dirigido y las vulnerabilidades en dispositivos IoT de laboratorio.
Tabla comparativa: Bioseguridad vs. Ciberseguridad en Biotech
Dimensión
Bioseguridad
Ciberseguridad en Biotech
Objeto de protección
Personas, animales, medioambiente
Sistemas digitales, datos, infraestructura
Amenaza principal
Patógenos, OGMs, agentes tóxicos
Malware, ransomware, espionaje, hackers
Vector de ataque
Físico / biológico
Digital / electrónico
Marco regulatorio
BSL levels, Protocolo de Cartagena, CDC
ISO 27001, NIST, GDPR, FDA 21 CFR Part 11
Profesional clave
Biosafety officer, microbiólogo
CISO, analista de ciberseguridad
Daño potencial
Infección, pandemia, bioterrorismo
Robo de IP, interrupción de procesos, extorsión
Escala temporal
Años de preparación regulatoria
Horas o días desde el ataque
Nuevo riesgo compartido
IA generativa que facilita diseño de bioagentes
IA que vulnera sistemas de bioseguridad digital
Lo que tienen en común: las similitudes clave
A pesar de sus diferencias, bioseguridad y ciberseguridad en biotecnología comparten una lógica estructural profunda.
1. Doble uso del conocimiento. Tanto las tecnologías biológicas (CRISPR, síntesis de ADN, diseño de proteínas) como las digitales (LLMs, herramientas de bioinformática) pueden usarse para curar enfermedades o para causar daño. Esta dualidad es el núcleo de ambas disciplinas.
2. La amenaza interna es tan real como la externa. En bioseguridad, el mayor riesgo histórico de exposición ha venido de accidentes internos en laboratorios (infecciones adquiridas en laboratorio). En ciberseguridad, las brechas más costosas frecuentemente involucran credenciales de empleados comprometidas.
3. Regulación reactiva, amenazas proactivas. Los marcos regulatorios en ambos campos tienden a responder a incidentes ya ocurridos. La velocidad de innovación biotecnológica y digital supera consistentemente la capacidad normativa de los Estados.
4. La IA como amplificador de riesgo. Este es el punto de convergencia más urgente de 2025: la inteligencia artificial puede acelerar tanto el diseño de agentes biológicos peligrosos como la ejecución de ataques cibernéticos a infraestructura crítica de laboratorios.
5. Modelo de defensa basado en capas. Ambas disciplinas aplican principios de defensa en profundidad: ningún control único es suficiente. Se necesitan múltiples barreras físicas, procedimentales y tecnológicas.
Casos Reales: Bioseguridad
Caso 1 — Biolabs clandestinos en EE.UU. (2022-2024)
En 2022 se descubrió en Reedley, California, un laboratorio clandestino operado por el ciudadano chino David He (también conocido como Jia Bei Zhu) que contenía miles de viales de material biológico, incluyendo potenciales patógenos como VIH, malaria, tuberculosis, COVID-19 y ébola, además de aproximadamente 1.000 ratones genéticamente modificados. El laboratorio también producía y vendía kits de diagnóstico médico falsificados. En enero de 2026, el FBI allanó una propiedad en Las Vegas vinculada al mismo individuo, recolectando más de 1.000 piezas de evidencia incluyendo materiales biológicos. El caso expuso fallas críticas de supervisión: el CDC rechazó inicialmente analizar las muestras y el FBI cerró prematuramente su primera investigación.
Caso 2 — Muestras virales desaparecidas en Australia (2021-2024)
Más de 300 muestras de virus fueron reportadas como desaparecidas de un laboratorio gubernamental en Queensland, Australia, generando alarma de bioseguridad. El incidente fue descubierto inicialmente en 2021 tras el mal funcionamiento de un congelador, pero no fue comunicado públicamente hasta años después.
Caso 3 — Argentina: primer marco legal integral (abril 2026)
En Argentina, la diputada nacional Marcela Pagano presentó en abril de 2026 un proyecto de ley que busca establecer por primera vez un marco jurídico integral para la biología molecular, la biotecnología avanzada y la investigación biomédica. El proyecto combina promoción científica, resguardos éticos y bioseguridad, con énfasis en soberanía tecnológica y protección de datos genómicos. Este caso ilustra que América Latina aún trabaja en marcos normativos básicos que países como EE.UU. o la UE tienen desde hace décadas.
El ataque de ransomware NotPetya paralizó 30.000 dispositivos de usuarios finales y 7.500 servidores de la gigante farmacéutica Merck & Co. El malware causó aproximadamente mil millones de dólares en daños, pérdidas de ventas y costos de recuperación, e interrumpió las instalaciones de producción de la vacuna contra el virus del papiloma humano. Es uno de los ataques más costosos jamás registrados en el sector farmacéutico.
Caso 2 — Ransomware en la Universidad de California, San Francisco (2020)
En junio de 2020, la UCSF sufrió un ataque de ransomware que afectó sus investigaciones médicas. Los atacantes exigieron un rescate de 1,14 millones de dólares, que fue pagado para recuperar el acceso a datos cruciales relacionados con estudios en biotecnología y medicina. El ataque ocurrió en plena pandemia de COVID-19, cuando la institución investigaba tratamientos activamente.
En 2018, la gigante farmacéutica Bayer detectó la presencia de malware avanzado en sus sistemas. El ataque fue atribuido al grupo de hackers conocido como «Wicked Panda», con presuntos vínculos chinos, cuyo objetivo era el espionaje industrial y el robo de información sensible sobre investigaciones en curso. Bayer pudo contener la amenaza antes de que causara daños significativos.
Caso 4 — Miltenyi Biotec y el ransomware durante el COVID (2020)
La empresa alemana Miltenyi Biotec, especializada en biotecnología médica, fue víctima de un ataque de ransomware en plena crisis sanitaria global. El ataque puso en riesgo la cadena de suministro de equipos esenciales para la investigación de vacunas y tratamientos contra el COVID-19, ilustrando cómo los ataques cibernéticos a biotech tienen consecuencias directas en la salud pública.
Caso 5 — eResearchTechnology y los ensayos clínicos paralizados (2020)
La compañía de software médico eResearchTechnology, que provee tecnología para ensayos clínicos en Europa, Asia y Estados Unidos, sufrió un ataque de ransomware que duró aproximadamente dos semanas. El ataque obligó a los especialistas a registrar datos de pacientes en papel, retrasando estudios clínicos de clientes como IQVIA y Bristol Myers Squibb, incluidos ensayos para la vacuna del COVID-19.
La cyberbiosecurity es la disciplina emergente que se ocupa de los riesgos en la intersección entre sistemas digitales y biológicos. No es simplemente «ciberseguridad aplicada a biotech»: reconoce que cuando los sistemas digitales controlan procesos biológicos, una brecha informática puede tener consecuencias físicas de naturaleza biológica.
El modelo de defensa propuesto hoy por investigadores de este campo toma prestado directamente de la ciberseguridad avanzada. En lugar de defensas estáticas tipo «castillo y foso» —listas de agentes prohibidos, controles en fronteras—, proponen el modelo Zero Trust aplicado a bioseguridad: asumir que ya hubo una brecha, verificar continuamente, rastrear diseños biológicos de forma segura y compartir inteligencia de amenazas entre instituciones, tal como ya ocurre en ciberseguridad.
El Nuevo Riesgo: IA Generativa como Amplificador de Amenaza
El desarrollo más disruptivo de 2024-2025 en ambas disciplinas es la irrupción de la inteligencia artificial generativa. Los modelos de lenguaje de gran escala (LLMs) y las herramientas de diseño biológico (Biological Design Tools, BDTs) están transformando la biotecnología a velocidad sin precedentes, pero también introducen vectores de riesgo completamente nuevos.
En bioseguridad: La IA puede reducir las barreras de conocimiento para actores sin experiencia que buscan información sobre agentes biológicos peligrosos. Evaluaciones de modelos de IA publicadas en 2024 mostraron que algunos modelos frontera pueden superar en determinadas pruebas de conocimiento de virología a especialistas con doctorado. Un estudio del Forecasting Research Institute postula que la IA podría hacer una pandemia cinco veces más probable.
En ciberseguridad de biotech: La IA puede automatizar y escalar ataques contra infraestructura de laboratorios, generar código malicioso más sofisticado y explotar vulnerabilidades en sistemas de bioinformática con mayor velocidad que los equipos defensivos humanos.
La respuesta de la industria: Anthropic, OpenAI y otras compañías de IA frontera han incrementado la caracterización del riesgo potencial de sus modelos en relación con la bioseguridad y han establecido restricciones específicas. El Programa Federal Select Agent de EE.UU. exige el cribado de síntesis de ADN para investigación federalmente financiada.
Herramientas de detección de amenazas biológicas asistidas por IA. Sistemas que monitorizan en tiempo real el tráfico de datos genómicos y señalan patrones anómalos de consulta o diseño de secuencias, analogía directa de los sistemas de detección de intrusiones (IDS) en ciberseguridad.
Plataformas de cribado de síntesis de ADN. El cribado de los pedidos de síntesis de ADN es hoy la principal línea de defensa contra la bioamenaza asistida por IA. Se están desarrollando algoritmos más sofisticados para identificar secuencias potencialmente peligrosas antes de su síntesis.
Marcos Zero Trust para laboratorios. Aplicación de los principios de seguridad Zero Trust —no confiar en ningún usuario o sistema por defecto, verificar continuamente— a la gestión de acceso en laboratorios de alta contención y a los flujos de datos biológicos sensibles.
Seguridad en bioinformática y computación genómica. Con la secuenciación de genomas convirtiéndose en rutina clínica, emerge la necesidad de proteger bases de datos genómicas que contienen información altamente personal e irrevocable. A diferencia de una contraseña, un genoma no se puede cambiar.
Red-teaming biológico. Ejercicios controlados donde equipos especializados intentan identificar cómo la IA podría usarse para facilitar la creación de bioagentes, con el objetivo de anticipar y mitigar esos vectores antes de que sean explotados.
Necesidades no cubiertas y oportunidades profesionales
El mercado global de cyberbiosecurity está en sus primeras etapas. Las necesidades identificadas por investigadores y organismos de política pública incluyen:
Perfiles profesionales híbridos que combinen formación en biología molecular o biotecnología con conocimiento sólido de ciberseguridad. Hoy prácticamente no existen programas de formación que integren ambas disciplinas de manera sistemática.
Marcos regulatorios actualizados. La regulación en bioseguridad fue diseñada para un mundo analógico. La mayoría de los países, incluyendo los de América Latina, no tienen legislación que contemple específicamente los riesgos de la bioinformática, la síntesis de ADN digital o el uso de IA en diseño biológico.
Estándares de ciberseguridad específicos para laboratorios. Los estándares generales como ISO 27001 o NIST no capturan las particularidades de un laboratorio con dispositivos OT/IoT, biorreactores conectados o secuenciadores en red.
Inteligencia de amenazas compartida entre instituciones. En ciberseguridad existe el modelo de intercambio de indicadores de compromiso (IOCs) entre organizaciones. En bioseguridad, un modelo equivalente de compartir información sobre amenazas emergentes entre laboratorios, empresas biotech y agencias gubernamentales está prácticamente ausente.
Auditoría de seguridad en herramientas de IA para biología. Con el auge de herramientas como AlphaFold, RoseTTAFold o las plataformas de diseño de proteínas, surge la necesidad de auditar su seguridad tanto desde el ángulo cibernético (¿quién accede a qué?) como desde el de bioseguridad (¿qué diseños permiten generar?).
Conclusión: Dos Disciplinas, Un Futuro Compartido
La bioseguridad y la ciberseguridad en biotecnología no son lo mismo, pero en 2025-2026 convergen de manera irreversible. La bioseguridad protege al mundo de los riesgos que emerge de lo biológico; la ciberseguridad protege los sistemas digitales que hoy gobiernan los procesos biológicos. La cyberbiosecurity reconoce que esa frontera ya no existe.
Los casos reales muestran que ambas disciplinas tienen dientes: biolabs clandestinos con ébola en garajes suburbanos, ransomware que paraliza ensayos clínicos en pandemia, espionaje industrial que roba años de investigación farmacéutica. Y la IA, lejos de simplificar el panorama, lo complejiza: puede ser la mejor herramienta de defensa y, simultáneamente, el mayor amplificador de amenaza que ninguna de las dos disciplinas haya enfrentado.
Para quienes trabajan o quieren trabajar en este espacio, la oportunidad es real y la competencia es baja. El talento que pueda moverse con fluidez entre una secuencia genómica y un diagrama de arquitectura de red será uno de los perfiles más demandados de la próxima década.
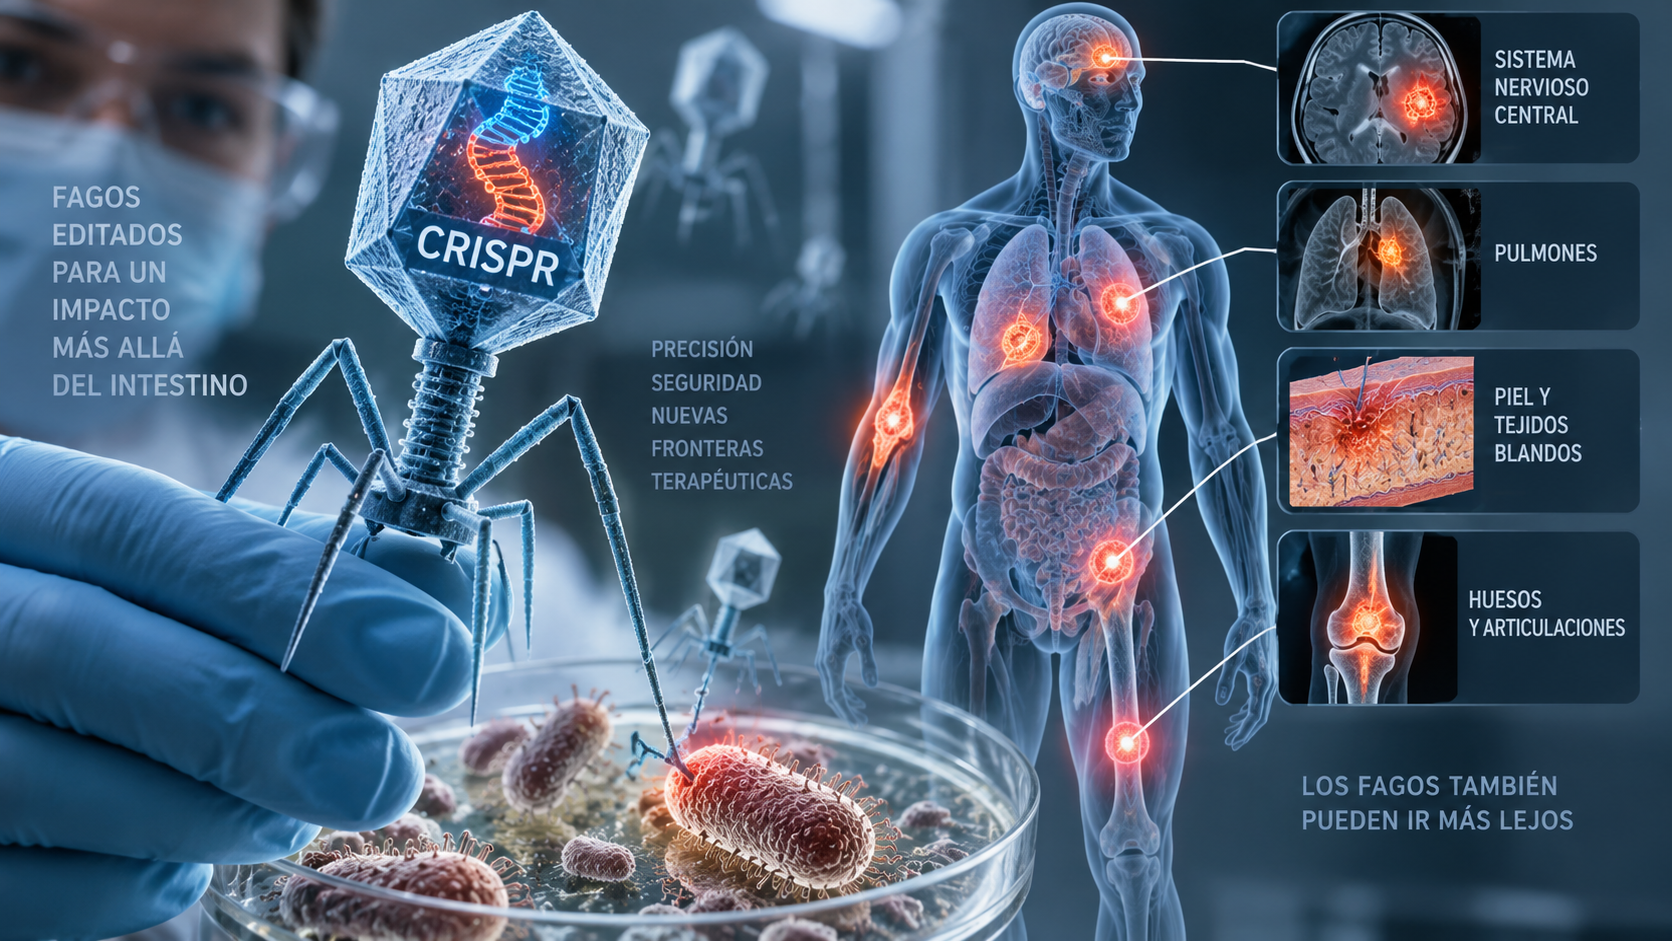
La compañía danesa SNIPR Biome anunció el 12 de agosto la publicación, en la revista Clinical Infectious Diseases, de un caso de acceso ampliado en el que su terapia SNIPR001 —un bacteriófago modificado que porta un sistema CRISPR diseñado para atacar selectivamente a la bacteria Escherichia coli— se utilizó en un paciente trasplantado de riñón con una infección multirresistente y progresiva conocida como malacoplaquia, una enfermedad rara caracterizada por la persistencia intracelular de la bacteria.
El paciente recibió SNIPR001 por vía intravenosa, tópica e intralesional, combinado con antibióticos de rescate como tigeciclina, meropenem y fosfomicina durante aproximadamente un año. Según el reporte publicado, las lesiones cutáneas cicatrizaron y la masa intraabdominal se redujo un 89% al cabo de un año de seguimiento, sin que se registraran eventos adversos relacionados con el fago. Se trata del primer uso documentado de esta terapia fágica dirigida directamente contra una infección ya establecida fuera del tracto intestinal, un escenario distinto al de prevención de infecciones en sangre para el que SNIPR001 se desarrolló originalmente.
Los propios investigadores advierten sobre los límites de este tipo de evidencia: al tratarse de un único caso de acceso ampliado, y dado que el paciente recibió antibióticos en simultáneo durante buena parte del tratamiento, no es posible establecer con certeza que la mejora clínica se deba al componente CRISPR del fago, a los antibióticos, a la interacción entre ambos o a otros factores del tratamiento. Trabajos preclínicos previos, publicados en Nature Biotechnology en 2023, ya habían mostrado actividad de SNIPR001 contra cepas multirresistentes de E. coli con una reducción selectiva de esa bacteria que preservaba en gran medida al resto de la microbiota.
Para pacientes trasplantados y con infecciones multirresistentes que agotaron las opciones antibióticas convencionales, este tipo de terapias de precisión abre una alternativa cuando el arsenal farmacológico tradicional ya fracasó, aunque la evidencia de un solo caso está lejos de bastar para establecer eficacia. SNIPR001 continúa en desarrollo para la prevención de infecciones en sangre por E. coli en pacientes con cánceres hematológicos, y la compañía explora ahora, a partir de este caso, si el tratamiento de infecciones activas fuera del intestino —incluyendo posibles indicaciones futuras en infecciones urinarias, sepsis y pacientes trasplantados— merece una vía de desarrollo clínico propia.
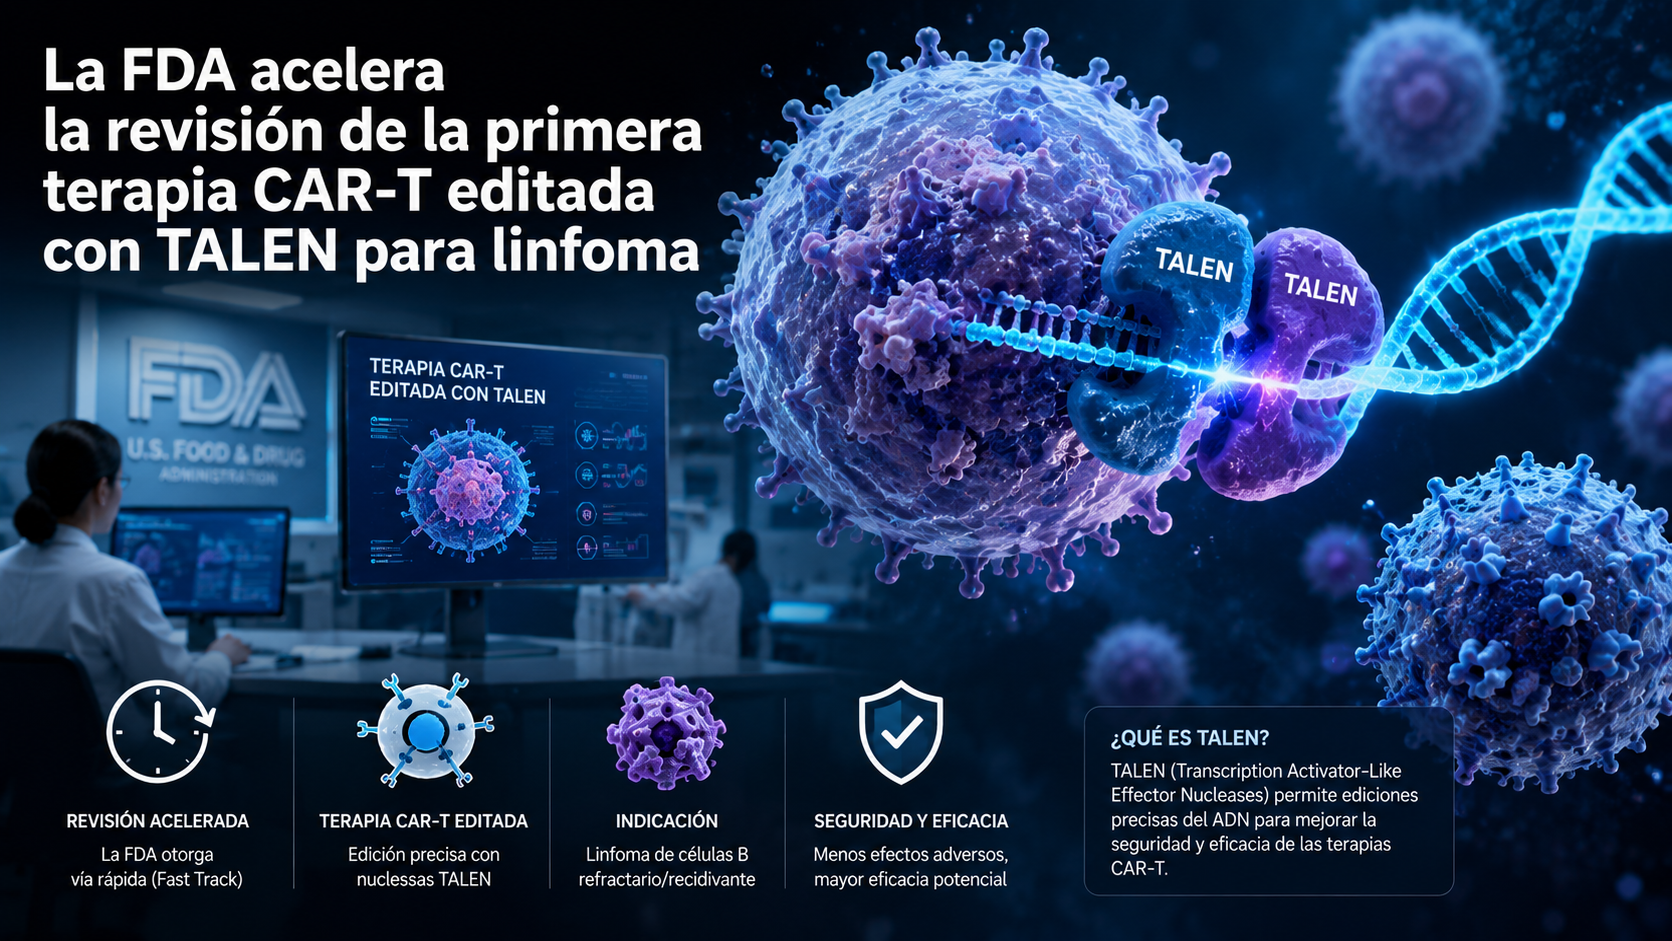
Allogene Therapeutics anunció el 29 de julio que la FDA otorgó las designaciones de Terapia Avanzada de Medicina Regenerativa (RMAT) y de Vía Rápida (Fast Track) a cemacabtagene ansegedleucel (cema-cel), su terapia celular CAR-T alogénica —es decir, fabricada a partir de células de donante y no del propio paciente— dirigida a linfoma B de células grandes en primera línea de tratamiento. La noticia siguió generando cobertura y análisis en la prensa especializada en edición genética hasta fines de agosto, en particular por tratarse de la primera terapia CAR-T editada con la tecnología TALEN en alcanzar este nivel de reconocimiento regulatorio.
A diferencia de CRISPR-Cas, que utiliza una proteína guiada por ARN para cortar el ADN, la edición TALEN emplea pares de proteínas que reconocen secuencias específicas de ADN y acercan entre sí dominios de la nucleasa FokI para realizar el corte. En el caso de cema-cel, esa edición interrumpe los genes TRAC y CD52 de las células donantes: el primero elimina el receptor de células T original para reducir el riesgo de enfermedad de injerto contra huésped, y el segundo protege a las células durante la linfodepleción con anticuerpos anti-CD52 que recibe el paciente antes de la infusión. Un vector lentiviral introduce, por separado, el receptor CAR dirigido contra CD19.
Los datos que sustentaron la designación provienen de un análisis interino del ensayo pivotal ALPHA3, en el que siete de doce pacientes tratados con cema-cel lograron eliminar la enfermedad residual mínima (MRD), frente a dos de doce en el grupo bajo observación, sin reportarse casos de síndrome de liberación de citoquinas, neurotoxicidad ni enfermedad de injerto contra huésped en el corte de datos analizado. Se trata, no obstante, de un análisis pequeño e interino: la eliminación de la enfermedad residual mínima todavía no demostró una mejora en la supervivencia libre de eventos, y las designaciones RMAT y Fast Track facilitan la interacción con el regulador pero no constituyen una aprobación.
Para la industria de terapias celulares alogénicas, el caso de cema-cel es relevante porque plantea la posibilidad de administrar una CAR-T «lista para usar» de forma preventiva, apenas un paciente muestra signos moleculares tempranos de que la quimioterapia de primera línea no eliminó por completo la enfermedad, en lugar de esperar a una recaída clínica evidente. Si los resultados se confirman en fases posteriores del ensayo, la dimensión humana del avance es concreta: pacientes que hoy reciben un tratamiento estándar y esperan con incertidumbre si el cáncer reaparecerá podrían acceder a una intervención temprana guiada por biomarcadores, en lugar de tener que atravesar una recaída antes de recibir una nueva línea de terapia.
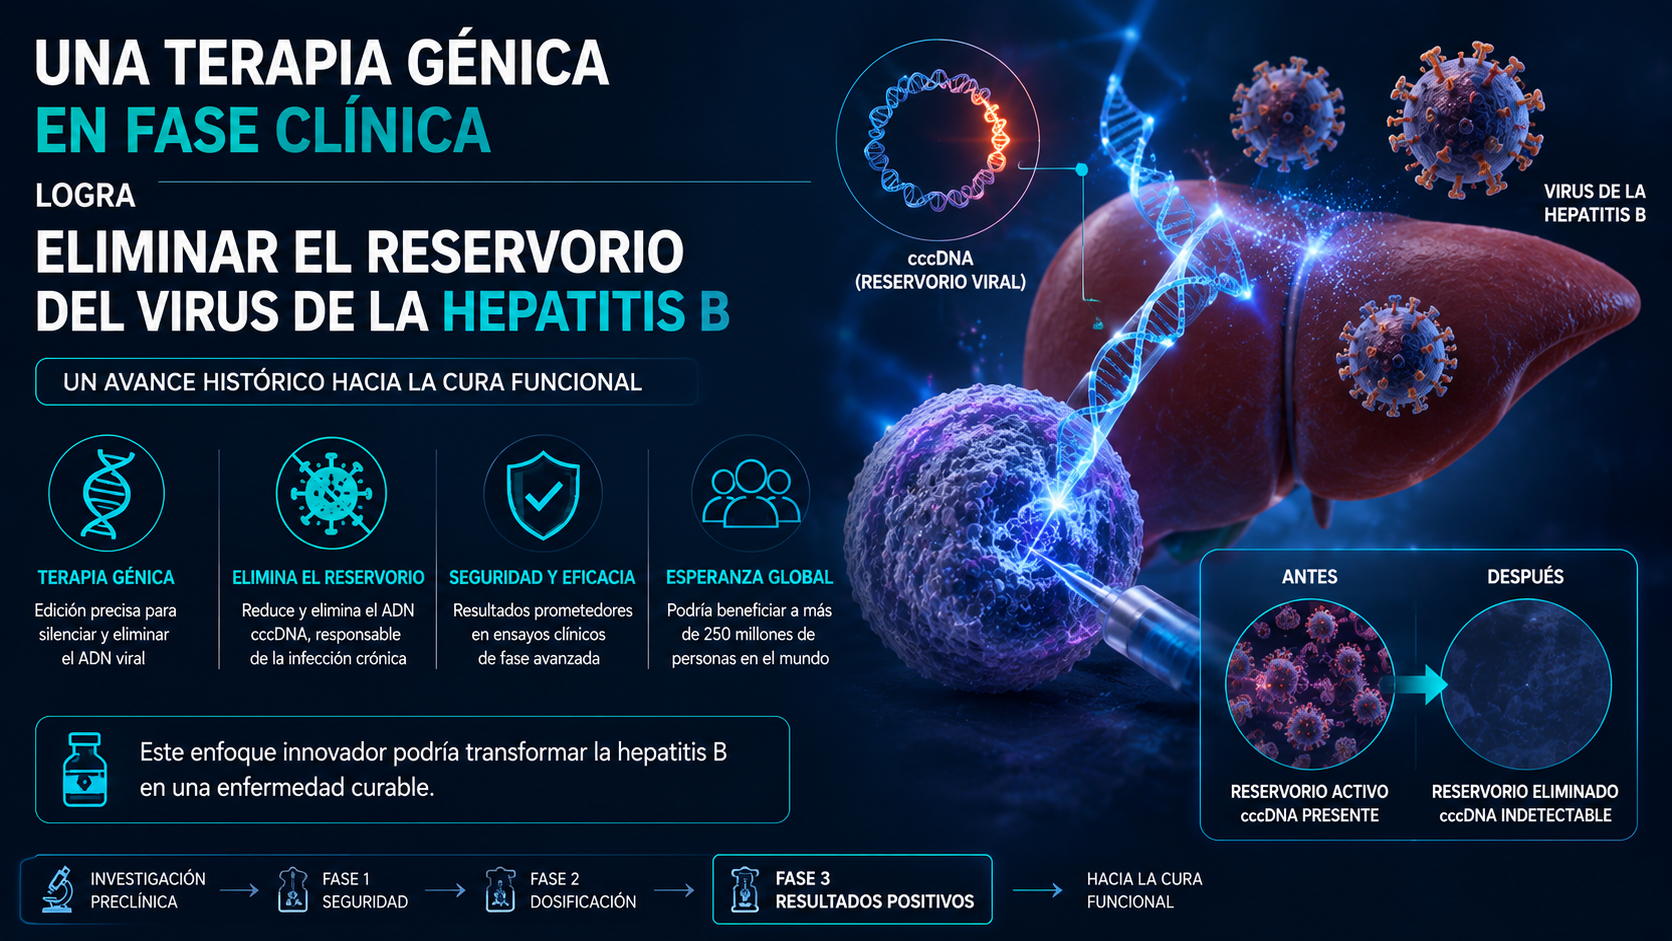
Precision Biosciences reportó los primeros resultados clínicos de PBGENE-HBV, una terapia de edición génica in vivo basada en su plataforma ARCUS, que logró evidencia directa de eliminación e inactivación del ADNccc del virus de la hepatitis B, el reservorio viral que sostiene la infección crónica en el hígado y que hasta ahora ningún tratamiento disponible podía erradicar de forma definitiva.
Biopsias hepáticas de los pacientes tratados mostraron una reducción de los transcriptos de ADNccc, mientras que la totalidad de los pacientes evaluables perdió los niveles detectables de pgRNA, un marcador clave de replicación viral activa. A diferencia de los tratamientos antivirales actuales para la hepatitis B, que logran suprimir la replicación del virus pero deben mantenerse de por vida porque no eliminan el reservorio viral latente en el núcleo de las células hepáticas, la plataforma ARCUS de Precision Biosciences fue diseñada específicamente para cortar y desactivar ese ADN viral remanente de forma dirigida.
Para la industria de la biotecnología, este resultado temprano —aunque todavía preliminar— representa una prueba de concepto significativa: la hepatitis B crónica afecta a cientos de millones de personas en el mundo, y la ausencia de una cura definitiva ha sido durante décadas uno de los mayores desafíos no resueltos de la hepatología. Que una terapia de edición génica in vivo logre evidencia clínica de eliminación del reservorio viral abre una vía de desarrollo que distintas compañías de edición genética vienen persiguiendo en paralelo, con distintas plataformas de enzimas y sistemas de entrega.
Para los pacientes, la perspectiva de una terapia potencialmente curativa y de dosis finita —en lugar de un tratamiento antiviral de por vida— cambiaría de forma radical el manejo clínico de la enfermedad, aunque todavía restan etapas regulatorias y clínicas extensas antes de que un tratamiento así llegue a estar disponible de forma masiva. El caso también reabre el debate de fondo sobre los costos y el acceso equitativo a terapias génicas curativas, que hasta ahora han tendido a ser extremadamente costosas en su lanzamiento comercial.
Fuentes al pie:
CRISPR Medicine News: https://crisprmedicinenews.com/news/cmn-weekly-26-june-2026-your-weekly-crispr-medicine-news/









 AI1 año ago
 Nano1 año ago

 AI10 meses ago

 AI1 año ago