Connect with us

Publicado

on

La seguridad digital que sostiene al mundo moderno, desde las transacciones bancarias hasta los mensajes privados, se apoya sobre un conjunto de algoritmos matemáticos que llevan décadas siendo prácticamente inviolables. Sin embargo, esa solidez no se debe a que nadie haya podido encontrar la forma de romperlos, sino a que hacerlo con las computadoras clásicas actuales llevaría miles de millones de años. La computación cuántica cambia esa ecuación de raíz, y el mundo de la ciberseguridad lo sabe desde hace tiempo. Lo que antes parecía ciencia ficción es hoy un debate urgente entre gobiernos, universidades y empresas tecnológicas: los algoritmos cuánticos capaces de destruir la criptografía moderna ya existen en papel, y las computadoras que podrían ejecutarlos están siendo construidas ahora mismo.

Este artículo explora en profundidad cuáles son los sistemas de encriptación que protegen nuestros datos hoy, qué algoritmos cuánticos los amenazan, cómo funciona cada uno de ellos, y qué medidas concretas ya están disponibles para empezar la transición hacia un mundo post-cuántico.

La criptografía que usamos hoy: cómo funciona y por qué es robusta

Para entender la amenaza, primero hay que comprender qué se está protegiendo. La criptografía moderna se divide en dos grandes familias: la criptografía simétrica y la criptografía asimétrica o de clave pública.

La criptografía simétrica utiliza una única clave para cifrar y descifrar información. El ejemplo más extendido es AES, el Estándar de Cifrado Avanzado, que opera con bloques de datos de tamaño fijo usando claves de 128, 192 o 256 bits. AES es el algoritmo que protege las conexiones WiFi, los discos duros cifrados, las VPN y buena parte del tráfico interno de las redes corporativas. Su seguridad reside en la imposibilidad práctica de probar todas las combinaciones posibles de claves: con AES-256, un atacante tendría que evaluar 2 elevado a 256 posibilidades, un número tan descomunal que ni toda la energía del universo sería suficiente para completar esa búsqueda con hardware clásico.

La criptografía asimétrica, por su parte, usa un par de claves matemáticamente relacionadas: una pública y una privada. Aquí encontramos a los algoritmos que más directamente están en el ojo del huracán cuántico. RSA, que es el sistema más utilizado para cifrado y firma digital en internet, basa su seguridad en la dificultad computacional de factorizar el producto de dos números primos enormes. Si alguien puede factorizar ese número, puede derivar la clave privada y leer todos los mensajes cifrados con la clave pública correspondiente. ECC, la criptografía de curva elíptica, también parte de un problema matemático que los ordenadores clásicos no pueden resolver eficientemente: el logaritmo discreto sobre una curva elíptica. ECC es la base de los algoritmos ECDSA y ECDH, presentes en los certificados TLS que aseguran millones de sitios web, en las firmas digitales de Bitcoin y otras criptomonedas, y en sistemas de autenticación de todo el mundo.

Finalmente, existe una tercera categoría igualmente relevante: las funciones de hash criptográficas, como SHA-256 o SHA-3. Estas funciones toman una entrada de cualquier tamaño y producen una salida de longitud fija llamada hash o resumen, con la propiedad de que es computacionalmente inviable encontrar dos entradas distintas que produzcan el mismo hash. Son la columna vertebral de la integridad de datos, las firmas digitales y la prueba de trabajo de sistemas como Bitcoin.

Los algoritmos cuánticos que lo amenazan todo

La computación cuántica no es simplemente una computadora más rápida. Es un paradigma completamente diferente: mientras los ordenadores clásicos trabajan con bits que solo pueden valer 0 o 1, los ordenadores cuánticos trabajan con qubits, que pueden existir en una superposición de ambos estados simultáneamente gracias a la mecánica cuántica. Esto, combinado con fenómenos como el entrelazamiento y la interferencia cuántica, permite a ciertos algoritmos explorar millones de posibilidades al mismo tiempo, algo que ningún ordenador clásico puede hacer.

Dos algoritmos cuánticos concentran casi toda la preocupación de la comunidad de ciberseguridad.

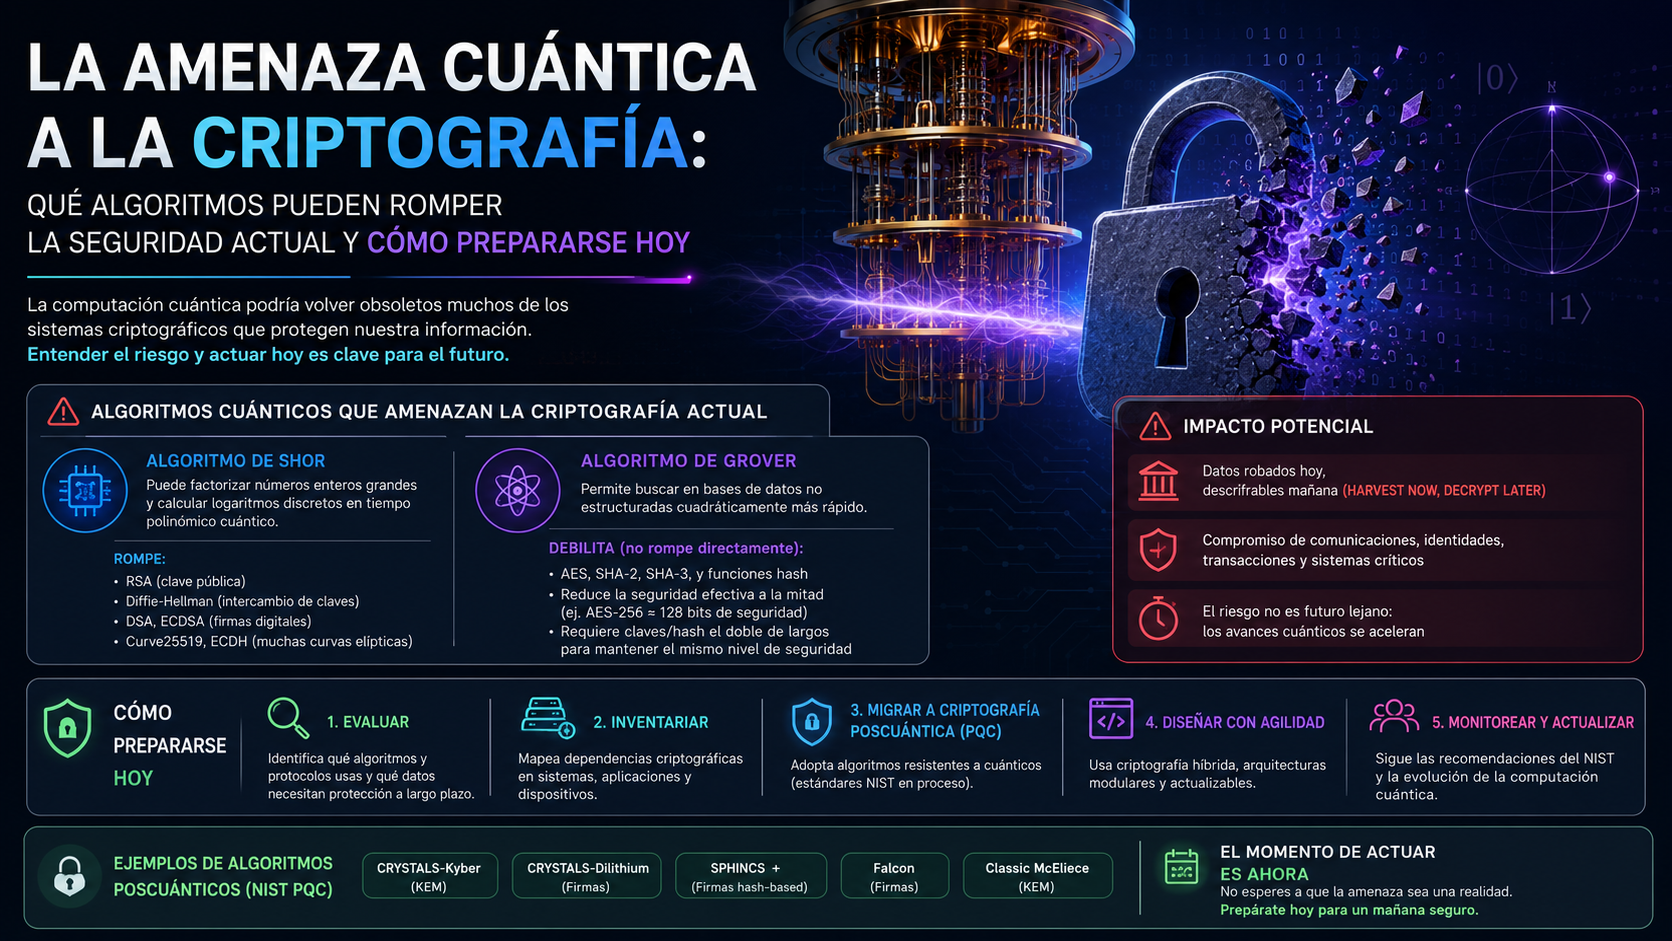
El algoritmo de Shor, publicado por el matemático Peter Shor en 1994 mientras trabajaba en los Laboratorios Bell, es la amenaza más directa y devastadora. Su funcionamiento se basa en la transformada cuántica de Fourier y la exponenciación modular para encontrar factores primos de números gigantescos en tiempo polinómico, algo que los ordenadores clásicos no pueden hacer de forma eficiente. Dicho en términos prácticos: un ordenador cuántico suficientemente potente ejecutando el algoritmo de Shor podría factorizar la clave de RSA-2048, el estándar utilizado por la mayor parte de internet, en cuestión de horas, quizás minutos. Lo mismo aplica a ECC: el logaritmo discreto sobre curvas elípticas también puede ser calculado eficientemente con el algoritmo de Shor. Si el algoritmo de Shor llega a ejecutarse en un ordenador cuántico con suficientes qubits estables, RSA, ECDSA, ECDH y todos los sistemas que dependen de ellos quedarán obsoletos en un instante.

El algoritmo de Grover, desarrollado por Lov Grover en 1996, tiene un impacto diferente pero igualmente importante. Mientras que Shor destruye directamente la criptografía asimétrica, Grover representa un acelerador de ataques de fuerza bruta. Su principio es la amplificación de amplitud cuántica: en lugar de buscar una clave secreta revisando cada posibilidad una por una, Grover permite hacer esa búsqueda en la raíz cuadrada del número de posibilidades. En términos concretos, esto significa que AES-128 vería reducida su seguridad efectiva a solo 64 bits en un escenario cuántico, lo que lo convertiría en vulnerable. AES-256, en cambio, quedaría con una seguridad efectiva de 128 bits, todavía considerada aceptable. Las funciones hash como SHA-256 también ven reducida su resistencia ante ataques de colisión, aunque en menor medida que RSA o ECC. La recomendación ante Grover es más simple que ante Shor: doblar los tamaños de clave en los sistemas simétricos para compensar la aceleración cuántica.

Existe además un tercer algoritmo que merece mención aunque sea menos conocido: el algoritmo de Simon, que puede resolver ciertos problemas de teoría de grupos de forma exponencialmente más rápida que cualquier algoritmo clásico. Aunque su aplicación directa en criptografía es más acotada, inspiró el desarrollo del algoritmo de Shor y ha sido utilizado para demostrar vulnerabilidades en algunos modos de operación de AES cuando se analiza desde una perspectiva de seguridad cuántica.

Qué rompe qué: el mapa de la amenaza

Para tener claridad sobre los riesgos, conviene establecer un mapa directo entre amenaza cuántica y sistema afectado. RSA en cualquiera de sus variantes populares, incluyendo RSA-1024, RSA-2048 y RSA-4096, es completamente vulnerable al algoritmo de Shor. Un ordenador cuántico con miles de qubits lógicos estables lo rompería en tiempo polinómico. ECC y los algoritmos que dependen de él, como ECDSA y ECDH, son igualmente vulnerables al algoritmo de Shor, ya que el problema del logaritmo discreto sobre curvas elípticas puede resolverse con el mismo enfoque matemático. Los protocolos de intercambio de claves como Diffie-Hellman clásico, que también se basa en logaritmos discretos, sufren la misma suerte.

AES-128 sería vulnerable al algoritmo de Grover, que reduciría su espacio de claves efectivo a un tamaño manejable para un ataque de fuerza bruta cuántico. AES-256, por el contrario, mantiene su seguridad en un escenario cuántico gracias a que la aceleración cuadrática de Grover solo reduce su seguridad efectiva a 128 bits, un nivel todavía robusto. SHA-256, la función hash usada en Bitcoin y en gran parte de la infraestructura de integridad digital, también resiste mejor al ataque de Grover que RSA, aunque sistemas que dependan de colisiones de hash con claves cortas podrían verse comprometidos.

En cuanto a qué sistemas están seguros por ahora, los algoritmos de cifrado simétrico con claves largas (AES-256) y las funciones hash con longitudes de salida grandes (SHA-384, SHA-512) tienen un margen de seguridad razonable incluso en un futuro cuántico, siempre que se planifique con anticipación. El verdadero punto de quiebre está en toda la infraestructura de clave pública que hoy mueve internet.

El estado actual de la amenaza: ¿cuán urgente es esto?

En mayo de 2024, un equipo de investigadores de la Universidad de Shanghái liderado por el profesor Wang Chao logró utilizar un ordenador cuántico D-Wave para vulnerar el cifrado SPN, la arquitectura matemática que es la columna vertebral de AES. Lo hicieron mediante una técnica llamada quantum annealing, que convierte problemas criptográficos en problemas de optimización combinatoria. El avance fue real pero también acotado: los investigadores factorizaron números de 22 a 50 bits de longitud, muy lejos de los 2048 bits que utiliza RSA en la práctica. La noticia generó alarma y luego fue matizada por expertos como el científico cuántico Scott Aaronson, quien señaló que las capacidades actuales de las computadoras cuánticas todavía están muy distantes de romper claves reales.

Sin embargo, la dirección es inequívoca. Investigaciones recientes estiman que un ordenador cuántico capaz de romper RSA-2048 podría estar disponible en algún momento entre 2030 y 2040, aunque algunas estimaciones más conservadoras hablan de décadas. El problema no es solo cuándo llegará esa computadora: el problema es que los actores hostiles ya están almacenando datos cifrados hoy con la intención de descifrarlos cuando tengan acceso a hardware cuántico suficiente. Esta estrategia, conocida como «harvest now, decrypt later» o «cosecha ahora, descifra después», convierte la amenaza cuántica en un problema inmediato para cualquier dato sensible que necesite permanecer confidencial por más de diez años, como secretos de Estado, registros médicos de largo plazo o información corporativa estratégica.

La respuesta global: criptografía post-cuántica

La buena noticia es que la comunidad criptográfica lleva años trabajando en soluciones. El Instituto Nacional de Estándares y Tecnología de Estados Unidos, conocido como NIST, publicó en agosto de 2024 los primeros tres estándares definitivos de criptografía post-cuántica, culminando un proceso de evaluación que había comenzado en 2016 con la participación de criptógrafos de todo el mundo.

El primero de esos estándares es ML-KEM, definido en el documento FIPS 203 y conocido anteriormente como CRYSTALS-Kyber. Es el algoritmo principal para el intercambio de claves en la era post-cuántica y está destinado a reemplazar RSA y ECDH en los protocolos de comunicación segura como TLS. Su seguridad se basa en la dureza del problema de aprendizaje con errores sobre módulos, conocido en inglés como Module-LWE, un problema matemático que ni los ordenadores cuánticos conocen cómo resolver eficientemente. ML-KEM tiene la ventaja de generar claves relativamente pequeñas, lo que lo hace práctico para adopción masiva.

El segundo estándar es ML-DSA, definido en FIPS 204 y derivado del algoritmo CRYSTALS-Dilithium. Es el sucesor post-cuántico de ECDSA y RSA en lo que respecta a firmas digitales, y está diseñado para autenticar identidades y verificar la integridad de los datos en un mundo donde los ordenadores cuánticos existen. Al igual que ML-KEM, basa su seguridad en problemas de retículas matemáticas resistentes a ataques cuánticos.

El tercer estándar es SLH-DSA, definido en FIPS 205 y basado en el algoritmo SPHINCS+. Es un sistema alternativo de firma digital que no depende de matemáticas de retículas sino de funciones hash criptográficas bien establecidas, lo que lo hace una opción de respaldo especialmente conservadora: incluso si se descubrieran debilidades en los problemas de retículas, SLH-DSA seguiría siendo seguro. Su principal desventaja es que produce firmas más grandes y opera más lentamente que ML-DSA, pero su solidez matemática lo convierte en un componente esencial de la estrategia post-cuántica.

Dos de estos tres algoritmos, ML-KEM y ML-DSA, fueron desarrollados por investigadores de IBM en colaboración con socios académicos e industriales, lo que pone en evidencia que la respuesta a la amenaza cuántica es también una carrera de innovación entre las grandes potencias tecnológicas.

Qué pueden hacer las organizaciones hoy: prevención concreta

La transición hacia la criptografía post-cuántica no es un problema del futuro: es una tarea que debe comenzar ahora. El NIST ha instado explícitamente a los administradores de sistemas a iniciar la migración tan pronto como sea posible. La experiencia histórica respalda esa urgencia: la transición del algoritmo SHA-1 a SHA-256, un cambio criptográfico mucho más pequeño en alcance, llevó más de quince años completarse. La migración post-cuántica será significativamente más compleja.

El primer paso que cualquier organización puede dar hoy es realizar un inventario criptográfico completo. Esto significa identificar exactamente qué algoritmos se usan en cada sistema, dónde se almacenan las claves, qué datos sensibles están protegidos con criptografía asimétrica y cuál es la vida útil esperada de esa información. Sin ese inventario, es imposible priorizar qué migrar primero.

El segundo paso es adoptar una arquitectura de criptografía ágil, lo que significa diseñar los sistemas de manera que los algoritmos criptográficos puedan ser reemplazados sin necesidad de reescribir desde cero toda la infraestructura. Esto es especialmente relevante para sistemas embebidos, dispositivos IoT y hardware especializado que puede ser difícil de actualizar.

El tercer paso es implementar configuraciones híbridas durante el período de transición. Muchas organizaciones ya están combinando algoritmos clásicos como ECDSA con algoritmos post-cuánticos como ML-DSA en los mismos certificados. Esto garantiza compatibilidad con sistemas que todavía no soportan los nuevos estándares, mientras se agrega protección cuántica para quienes sí pueden aprovecharlo. Los principales proveedores de hardware de seguridad comenzaron a enviar firmware compatible con los estándares FIPS 203, 204 y 205 durante 2024.

El cuarto paso es actualizar las bibliotecas criptográficas de software. Proyectos de código abierto como OpenSSL, BoringSSL y liboqs ya tienen implementaciones de los algoritmos post-cuánticos del NIST disponibles para pruebas. Las organizaciones deben testear esas implementaciones en entornos de staging, medir el impacto en latencia y consumo de recursos, y planificar la actualización de producción de forma escalonada.

El quinto paso, y quizás el más urgente para ciertos sectores, es proteger los datos de larga duración ahora mismo. Si una organización maneja información que necesitará seguir siendo confidencial en 2035 o después, esa información ya debería estar siendo protegida con algoritmos resistentes a ataques cuánticos, porque no hay forma de saber cuándo llegará el primer ordenador cuántico criptográficamente relevante, y la estrategia de cosecha anticipada ya está siendo utilizada por actores maliciosos.

El panorama geopolítico y el factor tiempo

La carrera cuántica no es solo una cuestión técnica. Es un asunto de seguridad nacional y competencia geopolítica. Gobiernos de todo el mundo están invirtiendo cifras sin precedentes en investigación cuántica, y la información de que actores estatales están acumulando datos cifrados para descifrarlos en el futuro es consistente con múltiples informes de inteligencia. La transición post-cuántica no puede ser vista como un proyecto tecnológico más: es una renovación de infraestructura crítica comparable a la transición de la red eléctrica o del sistema bancario.

El NIST proyecta que los primeros certificados digitales post-cuánticos disponibles comercialmente llegarán en 2026, y espera que la adopción masiva de ML-KEM como mecanismo de intercambio de claves predeterminado en los protocolos de internet ocurra en los años siguientes. Eso deja una ventana estrecha pero real para que las organizaciones se preparen con tiempo.

La criptografía ha protegido al mundo digital por décadas gracias a problemas matemáticos que las computadoras clásicas no pueden resolver. Los ordenadores cuánticos van a cambiar eso, y los algoritmos de Shor y Grover son la prueba matemática de que ese cambio es inevitable. La pregunta no es si ocurrirá, sino cuándo, y si el mundo estará listo para ese momento. Las herramientas para estarlo ya existen.

Fuentes

Instituto Nacional de Estándares y Tecnología (NIST) – Publicación de estándares post-cuánticos FIPS 203, 204 y 205 (agosto 2024): https://www.nist.gov/news-events/news/2024/08/nist-releases-first-3-finalized-post-quantum-encryption-standards

IBM – Anuncio de estándares post-cuánticos desarrollados por IBM: https://newsroom.ibm.com/2024-08-13-ibm-developed-algorithms-announced-as-worlds-first-post-quantum-cryptography-standards

Fortinet – Algoritmos de Shor y Grover y su impacto en la criptografía: https://www.fortinet.com/lat/resources/cyberglossary/shors-grovers-algorithms

GlobalSign – Cifrado resistente a la tecnología cuántica: https://www.globalsign.com/es/blog/Cifrado-resistente-a-la-tecnolog%C3%ADa-cu%C3%A1ntica

Xataka – Ordenadores cuánticos y la criptografía clásica: https://www.xataka.com/investigacion/ultimos-estudios-nos-advierten-ordenadores-cuanticos-van-a-derribar-criptografia-clasica-antes-previsto

RSA Security – Computación cuántica y el algoritmo RSA: https://www.rsa.com/es/resources/blog/zero-trust/setting-the-record-straight-on-quantum-computing-and-rsa-encryption/

Palo Alto Networks – Estándares NIST PQC: https://www.paloaltonetworks.com/cyberpedia/pqc-standards

IBM – Criptografía quantum-safe: https://www.ibm.com/mx-es/think/topics/quantum-safe-cryptography

Sectigo – Algoritmos ganadores post-cuánticos del NIST: https://www.sectigo.com/blog/who-are-nists-post-quantum-algorithm-winners

NIST IR 8547 – Transición a criptografía post-cuántica (borrador público): https://nvlpubs.nist.gov/nistpubs/ir/2024/NIST.IR.8547.ipd.pdf

Arxiv – Securing Cryptography in the Age of Quantum Computing and AI: https://arxiv.org/pdf/2603.06969

onoff.gr – Algoritmo de Shor: el enemigo de la criptografía moderna: https://www.onoff.gr/blog/es/fisica-cuantica/algoritmo-de-shor-el-enemigo-numero-uno-de-la-criptografia/

Continue Reading
Advertisement
Click to comment

Leave a Reply

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

QC

El avance de China en computación cuántica en 2026

Publicado

on

El avance de China en computación cuántica: informe completo sobre el estado del arte en 2026

Un país que juega en las tres grandes ligas de la tecnología cuántica

China dejó de ser un competidor emergente en computación cuántica para convertirse, junto a Estados Unidos, en el otro polo indiscutido de la carrera tecnológica global. A lo largo de 2025 y 2026 el país acumuló una serie de hitos que abarcan las tres áreas centrales del campo —cúbits superconductores, computación fotónica y átomos neutros— además de sostener la red de comunicación cuántica más grande y madura del mundo. A esto se suma una decisión de política industrial que cambia las reglas del juego puertas adentro: el 15º Plan Quinquenal (2026-2030), aprobado en marzo de este año, ubicó a la tecnología cuántica en el primer lugar de sus seis «industrias del futuro» prioritarias, por delante de sectores como la inteligencia artificial encarnada, el 6G y las interfaces cerebro-computadora. A continuación, un repaso completo de qué se sabe hasta el momento.

1. Corrección de errores: China le pisa los talones a Google

El hito más relevante del último semestre llegó en el terreno más difícil de todos: la corrección de errores cuánticos a gran escala, el paso indispensable para que una computadora cuántica deje de ser un experimento de laboratorio y se convierta en una máquina confiable a escala industrial.

Un equipo de la Universidad de Ciencia y Tecnología de China (USTC), liderado por el físico Pan Jianwei —considerado el «padre de la cuántica china»— junto a Zhu Xiaobo, Peng Chengzhi y Chen Fusheng, logró que su procesador superconductor Zuchongzhi 3.2, de 107 cúbits, operara con una tasa de error por debajo del umbral crítico de tolerancia a fallos. El resultado, publicado como artículo de tapa en la revista Physical Review Letters, convirtió a China en el segundo país del mundo —y a la USTC en el segundo grupo de investigación, después de Google— en cruzar ese umbral.

Lo interesante no es solo el resultado, sino el camino elegido para llegar a él. Mientras que el procesador Willow de Google suprime los llamados «errores de fuga» mediante hardware de control adicional y pulsos de corriente continua, el equipo chino desarrolló una arquitectura «todo microondas» (all-microwave) que logra el mismo efecto sin necesidad de hardware extra ni sobrecarga de tiempo. Sobre un código de superficie de distancia 7, demostraron que la tasa de error lógico cae de forma consistente a medida que crece el tamaño del código —revirtiendo el régimen contraintuitivo en el que códigos más grandes introducen más ruido del que corrigen—, algo comparable a los avances más recientes de Google. Según analistas del sector citados por medios especializados como PostQuantum, este resultado «vuelve obsoleto» el marco de análisis que hasta hace pocos meses ubicaba a China entre dos y tres años por detrás de Estados Unidos en materia de corrección de errores.

2. Computación fotónica: Jiuzhang y el primer servicio de «ventaja cuántica» en la nube

China también avanza con fuerza en la vía fotónica, que utiliza partículas de luz en lugar de circuitos superconductores y tiene la ventaja de poder operar a temperatura ambiente, sin necesidad del frío extremo que requieren los sistemas de IBM o Google.

En mayo de 2026, un equipo liderado por la USTC publicó en la revista Nature los resultados de Jiuzhang 4.0, un prototipo de computación cuántica fotónica que marcó un nuevo hito de rendimiento. Un mes después, en junio, ese desarrollo se transformó en un servicio comercial real: entró en operación formal la computadora cuántica fotónica Tianyan-P2000, construida conjuntamente por el Grupo Cuántico de China Telecom y Jiuzhang (Jinan) Quantum Technology Co., bajo supervisión del Centro de Excelencia en Información Cuántica y Física Cuántica de la Academia China de Ciencias. La máquina quedó conectada a la plataforma de nube cuántica Tianyan de China Telecom, lo que la volvió accesible en línea para investigadores y desarrolladores de todo el mundo, y con ello el país ofrece ahora lo que describen como «el primer servicio de ventaja cuántica en línea» basado en una computadora fotónica.

3. Hanyuan-2: el primer ordenador cuántico de «doble núcleo» del mundo

El tercer frente donde China sorprendió en 2026 fue el de los átomos neutros, una tecnología que hasta hace poco se asociaba casi exclusivamente a empresas estadounidenses como Atom Computing o QuEra.

El 9 de mayo, la compañía CAS Cold Atom Technology, con sede en Wuhan y afiliada a la Academia China de Ciencias, presentó el Hanyuan-2, descripto como el primer ordenador cuántico de átomos neutros con arquitectura de «doble núcleo» del mundo. El sistema combina dos matrices independientes de 100 cúbits cada una —una construida con átomos de rubidio-85 y otra con rubidio-87— para sumar un total de 200 cúbits. Lo distintivo de su diseño es que ambos núcleos pueden operar en paralelo para acelerar un cálculo, o bien funcionar en modo «núcleo principal más núcleo auxiliar», en el que uno de los conjuntos construye cúbits lógicos más estables para ayudar a corregir errores del otro. La máquina consume menos de 7.000 watts y no requiere refrigeración criogénica extrema, lo que —según sus desarrolladores— permite instalarla en racks convencionales sin las complejas instalaciones de frío que necesitan los sistemas superconductores de IBM o Google. Días antes, la misma compañía había mostrado un chip cuántico superconductor propio de 180 cúbits en un solo núcleo, sucesor del Origin Wukong, la primera computadora cuántica superconductora comercial de China, que entró en funcionamiento en enero de 2024 con un chip de 72 cúbits.

4. Un ecosistema comercial que empieza a parecerse a una industria

A diferencia del modelo de startups financiadas por capital de riesgo típico de Silicon Valley, el ecosistema cuántico chino se construyó sobre otra lógica: la mayoría de las compañías son spin-offs de laboratorios de la Academia China de Ciencias y universidades de elite, financiadas con capital guiado por el Estado, contratos de compras públicas provinciales y respaldo de empresas estatales. Recién en los últimos dos años empezó a aparecer capital de riesgo privado de forma más significativa.

Tres jugadores dominan hoy ese panorama:

  • QuantumCTek, la única compañía puramente cuántica que cotiza en bolsa en China (mercado STAR de Shanghái), motor comercial detrás de la red de comunicación cuántica más grande del mundo y una de las primeras empresas cuánticas chinas en ser incluida en la lista de entidades restringidas de Estados Unidos, allá por 2021. Desde enero de 2025, China Telecom Quantum Group se convirtió en su accionista controlante, consolidando criptografía y computación cuánticas bajo una misma entidad estatal con más de 10.000 millones de yuanes en inversión planificada.
  • Origin Quantum, con su procesador superconductor Wukong de 72 cúbits y una IPO pendiente valuada en 6.900 millones de yuanes. En febrero de 2026 liberó Origin Pilot, el primer sistema operativo de computación cuántica del mundo disponible para descarga pública, en dos versiones (una comunitaria para universidades y desarrolladores independientes). La plataforma ya acumula más de 37 millones de visitas de usuarios en más de 60 países. La compañía además exporta ahora su propio refrigerador de dilución SL400 a países de la Franja y la Ruta, una capacidad que no existía hace tres años.
  • CIQTEK, especializada en instrumentos cuánticos, con una valuación de 11.700 millones de yuanes.

En materia de inversión, la plataforma de seguimiento de capital de riesgo IT Juzi registró 150 rondas de financiamiento en el sector de computación cuántica china hacia mediados de marzo de 2026, por un total estimado de 11.200 millones de yuanes, mientras que el think tank alemán Merics reportó que la inversión cuántica china alcanzó los 2.200 millones de yuanes solo en el primer trimestre de 2026, cifra que casi iguala el total de todo 2025. El sector de computación cuántica en su conjunto facturó 11.560 millones de yuanes (unos 1.610 millones de dólares) en 2025, con un crecimiento anual sostenido por encima del 30%. La inversión estatal acumulada en tecnología cuántica se estima en unos 15.000 millones de dólares.

5. La red de comunicación cuántica más grande del planeta

Más allá de la computación propiamente dicha, China construyó a lo largo de la última década una infraestructura de comunicación cuántica sin comparación a nivel mundial: una red de más de 12.000 kilómetros de fibra óptica, con 145 nodos troncales distribuidos en 80 ciudades de 17 provincias. El proyecto arrancó formalmente en 2016 con el lanzamiento del satélite Micius, el primer satélite de comunicación cuántica del mundo, desarrollado en cooperación con la Universidad de Viena. Micius fue diseñado para una misión de solo dos años, pero terminó operando durante casi una década: en enero de 2018 facilitó la primera videoconferencia intercontinental cifrada mediante distribución cuántica de claves, una llamada de 75 minutos entre Beijing y Viena a lo largo de 7.600 kilómetros, y también se usó para un enlace entre Moscú y Urumqi de 3.800 kilómetros con Rusia. El satélite finalmente reingresó a la atmósfera terrestre y se desintegró a fines de enero de 2026, tras casi diez años de servicio; hoy la red satelital continúa operando con su sucesor, Jinan-1, lanzado como continuidad del programa.

6. La política de Estado: cuántica como prioridad número uno

El cambio más estructural llegó en marzo de 2026, con la aprobación del 15º Plan Quinquenal (2026-2030). El documento marca una diferencia clave respecto del período anterior: durante el 14º Plan Quinquenal, la mayoría de los programas cuánticos chinos se financiaban a través de subsidios de investigación universitaria; ahora, la tecnología cuántica pasa a ser tratada como una prioridad de política industrial al mismo nivel que los semiconductores y la inteligencia artificial, ubicada en el primer lugar entre las seis «industrias del futuro» que el gobierno chino identificó como nuevos motores de crecimiento económico. El plan fija además una meta concreta y de largo plazo: llegar para 2030 a una «computadora cuántica real», capaz de resolver problemas del mundo real más allá de los benchmarks de laboratorio. En paralelo, el Catálogo de Inversión Extranjera Alentada actualizado, vigente desde el 1° de febrero de 2026, incorporó explícitamente la investigación y desarrollo en computación cuántica dentro del marco preferencial para inversión extranjera en el país.

7. La respuesta de Estados Unidos: controles de exportación que aceleraron la autosuficiencia china

Washington no se mantuvo al margen de estos avances. Desde 2021, Estados Unidos viene sumando compañías cuánticas chinas a su lista de entidades restringidas (Entity List), lo que corta el acceso a componentes y tecnología estadounidense. QuantumCTek fue una de las primeras en caer bajo esas restricciones, y en enero de 2024 el Departamento de Comercio amplió la medida a Shanghai QuantumCTek (también conocida como Shanghai Guodun Quantum Information Technology). En marzo de 2025 se sumaron siete firmas más de la cadena de suministro cuántica china, entre ellas Scikro, proveedora de componentes criogénicos, apuntando directamente a frenar la localización de esa cadena de suministro.

Sin embargo, el efecto de estas restricciones parece haber sido ambivalente. Como señalan analistas del sector especializado The Quantum Insider, la inclusión de QuantumCTek en la lista de entidades en 2021 cortó el acceso a componentes e inversión estadounidenses, pero al mismo tiempo generó el mandato político y el financiamiento estatal necesarios para desarrollar alternativas domésticas, un patrón que se viene repitiendo en otras áreas de la trayectoria tecnológica china de las últimas dos décadas, como semiconductores o inteligencia artificial.

El estado de la carrera, en síntesis

Con toda esta evidencia sobre la mesa, el panorama hacia fines de 2026 muestra a China compitiendo de igual a igual con Estados Unidos en al menos tres frentes técnicos —cúbits superconductores, fotónica y átomos neutros— y liderando de forma indiscutida un cuarto: la infraestructura de comunicación cuántica a escala nacional. Lo que todavía diferencia a ambos países es el modelo de desarrollo: mientras el ecosistema estadounidense avanza impulsado por capital de riesgo privado y gigantes tecnológicos como Google, IBM y Microsoft, el chino se apoya en un aparato de compras estatales, empresas controladas por operadoras de telecomunicaciones estatales (China Telecom, China Mobile) y financiamiento guiado desde el gobierno central, ahora formalizado como prioridad número uno del planeamiento económico hasta 2030. La pregunta que queda abierta, y que probablemente se responda en los próximos años, es si ese modelo de «orden industrial» dirigido por el Estado logra traducir la actual ventaja en benchmarks científicos en aplicaciones comerciales reales, algo que —vale aclarar— ninguna potencia, ni China ni Estados Unidos, terminó de resolver todavía.


Fuentes: Reuters, Physical Review Letters, Nature, El Imparcial, RT, PostQuantum, Xataka, Gizmodo, Urban Tecno, El Chapuzas Informático, Derecha Diario, China.org.cn (People’s Daily), The Quantum Insider, Merics (China Tech Observatory), China Briefing, Quantum Zeitgeist, ChinaTechHub, EntangledFuture, ManageEngine Blog y AFN Tijuana.

Continue Reading

QC

IBM destina US$ 2.000 millones a fábrica de wafers cuánticos

Publicado

on

Anderon, subsidiaria de IBM, cerró un acuerdo de US$ 1.000 millones con el Departamento de Comercio de Estados Unidos bajo la ley CHIPS and Science Act. La compañía suma otros US$ 1.000 millones de fondos propios para ampliar su foundry de wafers cuánticos de 300 milímetros en Albany, Nueva York.

El anuncio, formalizado el 16 de septiembre, convierte en definitivo el letter of intent firmado en mayo. Anderon ya está produciendo las primeras wafers destinadas a arrays de qubits superconductores, señales de entrada/salida cuánticas y componentes de readout. La planta opera como foundry pure-play: no solo abastece a IBM, sino que ofrece capacidad a terceros del ecosistema cuántico. Jay Gambetta, director de IBM Research, subrayó que el proyecto da a la compañía “una base de fabricación confiable” para cumplir sus objetivos anuales de procesadores.

El movimiento forma parte de un paquete más amplio de US$ 2.000 millones que el gobierno estadounidense distribuyó entre nueve empresas cuánticas. GlobalFoundries recibirá US$ 375 millones y varias pure-plays (D-Wave, Rigetti, Quantinuum e Infleqtion) alrededor de US$ 100 millones cada una, en algunos casos a cambio de participaciones accionarias. Para IBM, que ya había anunciado en junio un plan de inversión de más de US$ 10.000 millones en computación cuántica en cinco años, el foundry representa el eslabón manufacturero que faltaba para pasar de prototipos de laboratorio a producción escalable.

El impacto en el mercado es inmediato. Las acciones de IBM reaccionaron con volatilidad, pero el mensaje estratégico es claro: Estados Unidos está construyendo infraestructura industrial doméstica para no depender de cadenas de suministro extranjeras en una tecnología considerada crítica para la seguridad nacional y la competitividad económica. Si Anderon logra atraer clientes externos y aumentar volúmenes, el negocio de wafers cuánticos podría convertirse en una nueva línea de ingresos para IBM mucho antes de que los sistemas tolerantes a fallos alcancen escala comercial plena.

Fuentes:
IBM Newsroom: https://newsroom.ibm.com/2026-09-16-anderon,-an-ibm-company,-finalizes-agreement-with-the-u-s-department-of-commerce-for-a-1-billion-chips-award-to-accelerate-r-d-for-u-s-based-pure-play-quantum-foundry
Quartz: https://qz.com/ibm-anderon-quantum-foundry-chips-act-billion-091726
GuruFocus: https://www.gurufocus.com/news/9085661/ibm-matches-a-1-billion-chips-award-for-quantum-foundry

Continue Reading

QC

NVIDIA lanza CUDA-Q Logical para computación cuántica tolerante a fallos

Publicado

on

NVIDIA presentó el 14 de septiembre CUDA-Q Logical, una capa de orquestación open source que permite diseñar, simular y verificar aplicaciones para computadoras cuánticas tolerantes a fallos. La herramienta se integra en la plataforma CUDA-Q y está orientada a acelerar el desarrollo de sistemas con qubits lógicos, el requisito indispensable para que la computación cuántica pase de experimentos a usos prácticos en descubrimiento de fármacos, modelado financiero y materiales.

El anuncio incluye resultados concretos. Fermilab redujo de cinco meses a tres semanas el ciclo de desarrollo de arquitecturas tolerantes a fallos (aceleración de 7x). Iceberg Quantum, trabajando con qubits de silicio de Diraq, demostró que es posible crear 1.000 qubits lógicos con solo 150.000 qubits físicos, una mejora de casi 10 veces respecto a estimaciones previas. Sandia National Laboratories aportó el benchmark QUOPS, ahora disponible dentro de CUDA-Q, para medir la madurez de hardware listo para aplicaciones reales.

CUDA-Q Logical es agnóstica al tipo de qubit y a la arquitectura del procesador. Permite modelar códigos de corrección de errores, decoders acelerados por GPU y flujos híbridos cuántico-clásicos en un solo entorno de programación (C++ o Python). Empresas y laboratorios como IQM, QCDesign y Infleqtion ya lo están utilizando. La estrategia de NVIDIA es clara: posicionar su stack de software como el estándar de facto para la era de la computación cuántica-GPU, del mismo modo que CUDA dominó la aceleración de IA.

Para el mercado, el lanzamiento reduce una de las principales barreras de entrada. Hasta ahora, diseñar sistemas tolerantes a fallos exigía equipos altamente especializados y ciclos largos. Con una capa open source y verificable, más grupos de investigación y startups pueden iterar rápido. El mensaje es que la infraestructura de software está madurando al mismo ritmo que el hardware, y que la transición hacia la utilidad cuántica ya no depende solo de fabricar más qubits físicos.

Fuentes:
NVIDIA Newsroom: https://nvidianews.nvidia.com/news/nvidia-expands-open-source-cuda-q-platform-for-fault-tolerant-quantum-computing
SiliconANGLE: https://siliconangle.com/2026/09/14/nvidia-expands-cuda-q-platform-to-support-fault-tolerant-quantum-processors/
Quantum Zeitgeist: https://quantumzeitgeist.com/cuda-q-logical-compiles-nvidias-qec/

Continue Reading

TENDENCIAS