Connect with us

Publicado

on

Cuando se habla de «seguridad y computación cuántica» casi siempre aparece el mismo tema: la criptografía post-cuántica, es decir, cómo blindar los sistemas clásicos —bancos, gobiernos, infraestructura crítica— ante el día en que una computadora cuántica lo suficientemente potente pueda romper el cifrado que hoy usamos. Es un problema real y ya hay estándares (los de NIST) corriendo para resolverlo antes de que sea tarde.

Pero hay una pregunta que casi nadie se hace, y que un grupo de investigadores de la Universidad de Northwestern viene señalando en distintos papers, incluido uno reciente titulado «What is Quantum Computer Security?»: ¿quién protege a las propias computadoras cuánticas de un ataque?

No es una pregunta menor. IBM Quantum, Amazon Braket y Azure Quantum ya ofrecen acceso en la nube a procesadores cuánticos reales. Cualquiera puede mandar un programa (un «circuito cuántico») a esas máquinas. Y ahí es donde empieza el problema: un procesador cuántico en la nube funciona, en la práctica, como cualquier infraestructura multi-usuario —y eso significa superficie de ataque.

La buena noticia: la física ayuda

Hay un principio de la mecánica cuántica que juega a favor de la seguridad: el teorema de no clonación, que dice que es imposible copiar exactamente un estado cuántico desconocido. En términos prácticos, esto elimina de raíz toda una familia de ataques clásicos basados en duplicar contenido de memoria, como ciertas variantes de buffer overflow. Algo que en el mundo del malware tradicional es moneda corriente, en una computadora cuántica simplemente no tiene sentido aplicarlo tal cual.

Ahora la mala noticia: eso no alcanza ni cerca.

Por qué una computadora cuántica es más vulnerable de lo que parece

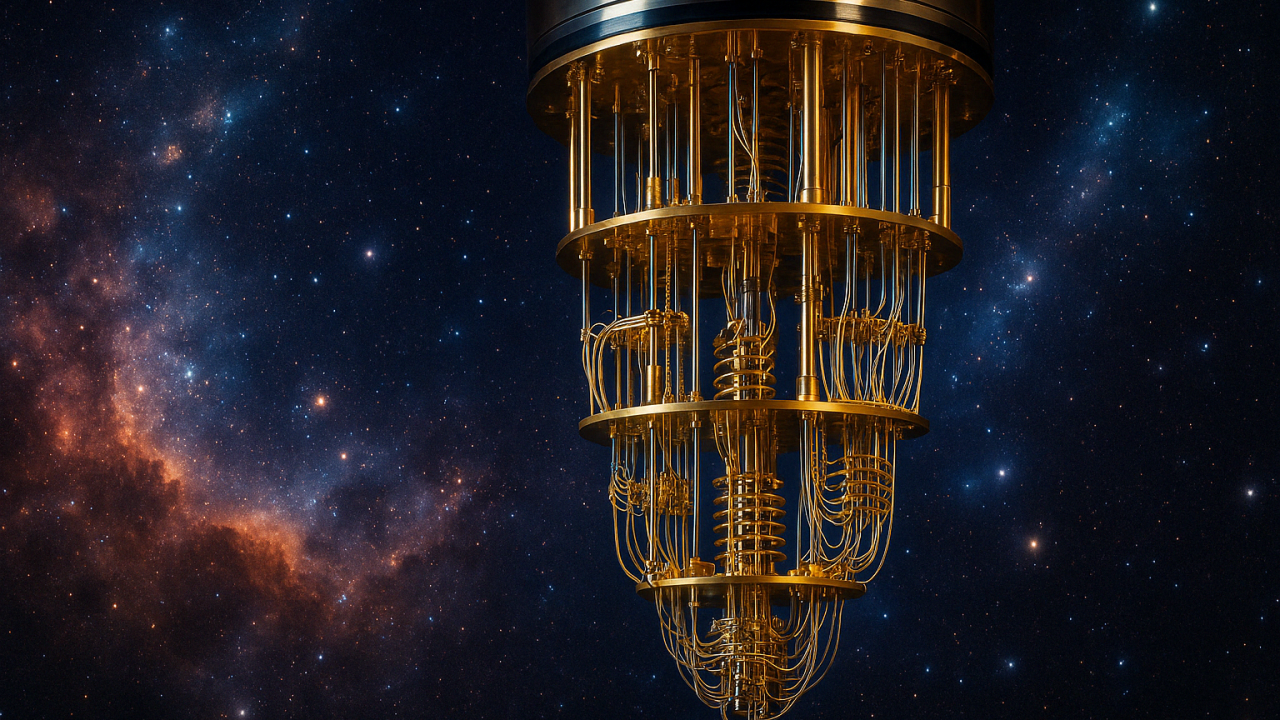
A diferencia de un procesador clásico, que es básicamente un chip sellado, una computadora cuántica necesita una infraestructura de control clásica gigantesca alrededor: generadores de señales, mezcladores de RF, FPGAs, servidores de gestión, todo coordinado para traducir un programa cuántico en pulsos analógicos precisos sobre el hardware. Esa cadena completa —desde que el usuario escribe el programa hasta que el pulso físico llega al qubit— es, en sí misma, una cadena de eslabones atacables.

Y hay un problema adicional bastante concreto: como las computadoras cuánticas actuales no tienen memoria ni redes cuánticas propias, todo dato tiene que venir incrustado directamente en el programa que se envía a la nube. Constantes, parámetros, información sensible: todo viaja «a la vista» dentro del circuito. Si ese programa se intercepta, se filtra información real, no abstracta.

A esto se suma algo más básico todavía: físicamente, estos sistemas ocupan racks de servidor completos, mucho más accesibles y manipulables que un chip de silicio microscópico. Eso los expone a ataques físicos y de canal lateral que en la computación clásica serían mucho más difíciles de montar.

El catálogo de ataques que ya se documentaron

La investigación en este campo, todavía joven, ya identificó varias familias de amenazas concretas:

  • Crosstalk malicioso: en entornos cloud multi-tenant, donde varios usuarios comparten el mismo procesador cuántico, un circuito diseñado a propósito puede degradar la fidelidad de los cálculos de otro usuario que corre «al lado».
  • Canales laterales por timing y consumo: analizar cuánto tarda una operación de reset, o medir el consumo eléctrico del hardware, puede revelar qué programa se está ejecutando o incluso permitir reconstruir el circuito a nivel de puertas lógicas.
  • Fugas entre ejecuciones: se demostró que las operaciones estándar de «reset» de qubits no siempre borran el estado por completo, dejando filtrarse información de un circuito al siguiente que se ejecuta en el mismo hardware. Es, ni más ni menos, una falla de aislamiento entre procesos.
  • Compiladores comprometidos: el compilador que traduce el programa cuántico a instrucciones de hardware es un punto de control enorme. Ya se demostraron ataques (como el llamado QTrojan) capaces de desactivar de forma encubierta la codificación de datos, disfrazando la manipulación como una simple «calibración de pulsos» de rutina.

¿Y las defensas?

La comunidad no se quedó de brazos cruzados. Entre las propuestas más interesantes:

  • Entornos de ejecución confiable cuánticos (QTEE), la versión cuántica de lo que en el mundo clásico serían los enclaves seguros.
  • PUFs cuánticas (funciones físicas no clonables), usadas para autenticación y verificación de identidad del hardware.
  • Huellas digitales de dispositivo y marcas de agua en circuitos, para detectar manipulación o robo de propiedad intelectual.
  • Antivirus cuánticos, que usan detección de patrones (isomorfismo de subgrafos) para identificar circuitos maliciosos antes de que corran.
  • Split compilation, una técnica que divide un cómputo entre varios proveedores cuánticos distintos para que ninguno tenga la foto completa del programa.

Por qué esto importa ahora, no en diez años

La tentación es pensar «esto es un problema para cuando la computación cuántica sea masiva». El punto que plantea el paper es el opuesto: el momento de diseñar seguridad es mientras la arquitectura todavía se está definiendo, no después. Cloud, multi-tenancy y acceso remoto ya son la norma en computación cuántica hoy, en 2025 —no un escenario futuro—, así que las mismas preguntas que la industria classic-cloud tardó años en resolver (aislamiento, side-channels, integridad del compilador) están sobre la mesa de la computación cuántica desde el día uno.

La criptografía post-cuántica responde «cómo protegernos de las computadoras cuánticas». La seguridad de computadoras cuánticas responde la otra mitad de la ecuación, mucho menos hablada: «cómo protegemos a las computadoras cuánticas mismas». Y a juzgar por lo que ya se descubrió en apenas un par de años de investigación, la lista de vulnerabilidades recién empieza a escribirse.


Basado en: Deshpande, S. y Szefer, J., «What is Quantum Computer Security?», Northwestern University, octubre 2025 (arXiv:2510.07334).

Continue Reading
Advertisement
Click to comment

Leave a Reply

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

QC

IBM destina US$ 2.000 millones a fábrica de wafers cuánticos

Publicado

on

Anderon, subsidiaria de IBM, cerró un acuerdo de US$ 1.000 millones con el Departamento de Comercio de Estados Unidos bajo la ley CHIPS and Science Act. La compañía suma otros US$ 1.000 millones de fondos propios para ampliar su foundry de wafers cuánticos de 300 milímetros en Albany, Nueva York.

El anuncio, formalizado el 16 de septiembre, convierte en definitivo el letter of intent firmado en mayo. Anderon ya está produciendo las primeras wafers destinadas a arrays de qubits superconductores, señales de entrada/salida cuánticas y componentes de readout. La planta opera como foundry pure-play: no solo abastece a IBM, sino que ofrece capacidad a terceros del ecosistema cuántico. Jay Gambetta, director de IBM Research, subrayó que el proyecto da a la compañía “una base de fabricación confiable” para cumplir sus objetivos anuales de procesadores.

El movimiento forma parte de un paquete más amplio de US$ 2.000 millones que el gobierno estadounidense distribuyó entre nueve empresas cuánticas. GlobalFoundries recibirá US$ 375 millones y varias pure-plays (D-Wave, Rigetti, Quantinuum e Infleqtion) alrededor de US$ 100 millones cada una, en algunos casos a cambio de participaciones accionarias. Para IBM, que ya había anunciado en junio un plan de inversión de más de US$ 10.000 millones en computación cuántica en cinco años, el foundry representa el eslabón manufacturero que faltaba para pasar de prototipos de laboratorio a producción escalable.

El impacto en el mercado es inmediato. Las acciones de IBM reaccionaron con volatilidad, pero el mensaje estratégico es claro: Estados Unidos está construyendo infraestructura industrial doméstica para no depender de cadenas de suministro extranjeras en una tecnología considerada crítica para la seguridad nacional y la competitividad económica. Si Anderon logra atraer clientes externos y aumentar volúmenes, el negocio de wafers cuánticos podría convertirse en una nueva línea de ingresos para IBM mucho antes de que los sistemas tolerantes a fallos alcancen escala comercial plena.

Fuentes:
IBM Newsroom: https://newsroom.ibm.com/2026-09-16-anderon,-an-ibm-company,-finalizes-agreement-with-the-u-s-department-of-commerce-for-a-1-billion-chips-award-to-accelerate-r-d-for-u-s-based-pure-play-quantum-foundry
Quartz: https://qz.com/ibm-anderon-quantum-foundry-chips-act-billion-091726
GuruFocus: https://www.gurufocus.com/news/9085661/ibm-matches-a-1-billion-chips-award-for-quantum-foundry

Continue Reading

QC

NVIDIA lanza CUDA-Q Logical para computación cuántica tolerante a fallos

Publicado

on

NVIDIA presentó el 14 de septiembre CUDA-Q Logical, una capa de orquestación open source que permite diseñar, simular y verificar aplicaciones para computadoras cuánticas tolerantes a fallos. La herramienta se integra en la plataforma CUDA-Q y está orientada a acelerar el desarrollo de sistemas con qubits lógicos, el requisito indispensable para que la computación cuántica pase de experimentos a usos prácticos en descubrimiento de fármacos, modelado financiero y materiales.

El anuncio incluye resultados concretos. Fermilab redujo de cinco meses a tres semanas el ciclo de desarrollo de arquitecturas tolerantes a fallos (aceleración de 7x). Iceberg Quantum, trabajando con qubits de silicio de Diraq, demostró que es posible crear 1.000 qubits lógicos con solo 150.000 qubits físicos, una mejora de casi 10 veces respecto a estimaciones previas. Sandia National Laboratories aportó el benchmark QUOPS, ahora disponible dentro de CUDA-Q, para medir la madurez de hardware listo para aplicaciones reales.

CUDA-Q Logical es agnóstica al tipo de qubit y a la arquitectura del procesador. Permite modelar códigos de corrección de errores, decoders acelerados por GPU y flujos híbridos cuántico-clásicos en un solo entorno de programación (C++ o Python). Empresas y laboratorios como IQM, QCDesign y Infleqtion ya lo están utilizando. La estrategia de NVIDIA es clara: posicionar su stack de software como el estándar de facto para la era de la computación cuántica-GPU, del mismo modo que CUDA dominó la aceleración de IA.

Para el mercado, el lanzamiento reduce una de las principales barreras de entrada. Hasta ahora, diseñar sistemas tolerantes a fallos exigía equipos altamente especializados y ciclos largos. Con una capa open source y verificable, más grupos de investigación y startups pueden iterar rápido. El mensaje es que la infraestructura de software está madurando al mismo ritmo que el hardware, y que la transición hacia la utilidad cuántica ya no depende solo de fabricar más qubits físicos.

Fuentes:
NVIDIA Newsroom: https://nvidianews.nvidia.com/news/nvidia-expands-open-source-cuda-q-platform-for-fault-tolerant-quantum-computing
SiliconANGLE: https://siliconangle.com/2026/09/14/nvidia-expands-cuda-q-platform-to-support-fault-tolerant-quantum-processors/
Quantum Zeitgeist: https://quantumzeitgeist.com/cuda-q-logical-compiles-nvidias-qec/

Continue Reading

QC

Quantinuum avanza en corrección de errores hacia la escala industrial

Publicado

on

Quantinuum reportó en las últimas semanas una serie de hitos experimentales en corrección de errores cuánticos ejecutados en hardware comercial. El más reciente es la arquitectura Helix, validada en el procesador Helios de 98 qubits, que demuestra memoria lógica, operaciones Clifford y entrelazamiento entre códigos distintos, todos con tasas de error inferiores a las de los qubits físicos sin post-selección.

En un paper de septiembre, el equipo midió un error por qubit lógico por ciclo de corrección de 4,6 × 10⁻⁵ y un error por operación Clifford de dos qubits de 2,8 × 10⁻⁴, valores claramente por debajo de los baselines físicos. Además, logró preparar un estado GHZ de tres qubits lógicos heterogéneos con fidelidad superior al 99,9 %. Estos resultados se suman a demostraciones previas de teleportación de qubits lógicos, códigos concatenados que extienden la vida de los qubits por un factor de 10 y la creación de 48 qubits lógicos a partir de solo 98 físicos.

El contexto es relevante. Quantinuum también cerró en septiembre un award de hasta US$ 100 millones del Departamento de Comercio bajo CHIPS Act, destinado a superar cuellos de botella en fotónica integrada de baja pérdida, semiconductores criogénicos y componentes ópticos. La compañía mantiene su hoja de ruta de alcanzar un sistema universal tolerante a fallos a escala comercial hacia 2029.

Para el sector, los avances de Quantinuum confirman que la corrección de errores ya no es solo un problema teórico. Cuando las tasas lógicas superan de manera consistente a las físicas en hardware real y se combinan con una arquitectura de conectividad total (QCCD), el camino hacia sistemas útiles se acorta. El mensaje es que la infraestructura de control de errores está saliendo del laboratorio y entrando en la fase de ingeniería de sistemas.

Fuentes:
Quantinuum Blog: https://www.quantinuum.com/news/blog
NIST / Departamento de Comercio: https://www.nist.gov/news-events/news/2026/09/department-commerce-announces-finalization-chips-rd-award-quantinuum
arXiv (resultados Helios): https://arxiv.org/pdf/2609.03194

Continue Reading

TENDENCIAS