Cerramos la serie donde arrancamos: en el hardware. Pero no en el qubit, sino en todo lo que lo rodea — la infraestructura de control clásica que, según la investigación más reciente, resulta ser el punto más físicamente vulnerable de toda una computadora cuántica.
Lo que el criostato no protege
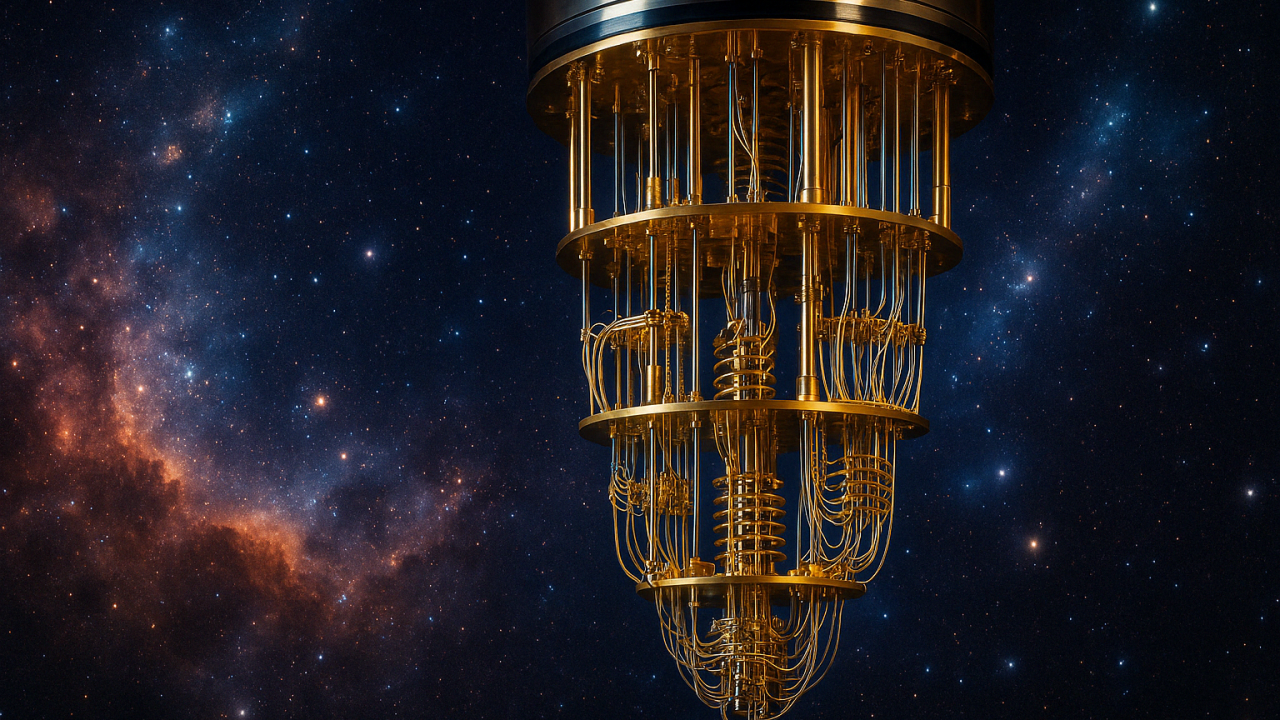
El qubit vive dentro de un criostato de dilución, aislado térmicamente y protegido de interferencias externas con una precisión extrema. Pero los generadores de señales de radiofrecuencia, los mezcladores, los amplificadores y las FPGAs que controlan ese qubit desde afuera no gozan de ese mismo nivel de aislamiento. Viven en racks de servidor convencionales, del mismo tipo que se usa en cualquier centro de datos — con una diferencia clave respecto a un procesador clásico: mientras que un chip de silicio moderno es del tamaño de una uña y está sellado dentro de una carcasa, la infraestructura de control de una computadora cuántica ocupa habitaciones enteras y es, físicamente, mucho más accesible.
Esa accesibilidad física es, paradójicamente, una de las mayores debilidades de la computación cuántica actual.
Canales laterales: escuchar sin necesidad de romper nada
La investigación en seguridad de hardware clásico lleva décadas estudiando los llamados ataques de canal lateral: técnicas que no rompen un sistema directamente, sino que extraen información observando efectos secundarios de su funcionamiento —consumo eléctrico, tiempo de ejecución, emisiones electromagnéticas—. La computación cuántica no es inmune a esto; al contrario, según varios estudios, resulta particularmente expuesta.
Se documentaron casos concretos: el análisis del tiempo que tardan las operaciones de reset entre ejecuciones puede revelar patrones sobre qué programa se está corriendo. El análisis de las trazas de consumo eléctrico de los controladores clásicos permite, en algunos casos, hacer ingeniería inversa de un circuito a nivel de compuertas lógicas — es decir, reconstruir qué algoritmo se ejecutó simplemente observando cuánta electricidad consumió el sistema mientras lo hacía.
El problema del reset que no resetea del todo
Quizás el hallazgo más inquietante de los últimos años en esta área: investigación específica sobre operaciones de reset en computadoras cuánticas NISQ (las de la generación actual, ruidosas y de escala intermedia) demostró que las compuertas de reset estándar no siempre logran borrar por completo el estado de un qubit entre una ejecución y la siguiente. El resultado es una filtración de información de un circuito hacia el circuito que se ejecuta después en el mismo hardware — una falla de aislamiento entre procesos, en toda regla, muy similar en espíritu a las vulnerabilidades de aislamiento de memoria que preocupan en la computación clásica en la nube.
En un entorno multi-tenant —donde varios usuarios distintos comparten el mismo procesador cuántico en la nube, uno después del otro o incluso simultáneamente—, esto no es un detalle menor: significa que, en teoría, el circuito de un usuario podría dejar residuos de información accesibles para el próximo usuario que use ese mismo hardware.
Crosstalk: el ruido de tu vecino de laboratorio
Cuando varios usuarios comparten simultáneamente el mismo procesador cuántico —el modelo de «multi-programming» que buscan ofrecer los proveedores cloud para aprovechar mejor el hardware caro y escaso—, aparece otro fenómeno: el crosstalk. Estudios de caracterización de acoplamiento entre qubits permitieron entender con precisión cómo un circuito diseñado maliciosamente puede degradar deliberadamente la fidelidad de los cálculos de otro usuario que corre «al lado», en el mismo chip, sin necesidad de acceder directamente a su circuito.
El hilo que conecta toda la serie
Repasando las tres partes: un programa cuántico pasa por un compilador que puede mentir sobre lo que hace (Parte II), corre sobre hardware de control clásico que puede ser escuchado o interferido desde afuera (esta nota), y todo eso ocurre dentro de una arquitectura completa —desde el programa del usuario hasta la QPU— donde cada eslabón es, potencialmente, un punto de entrada (Parte I).
Esa es la razón de fondo por la que la comunidad de investigación en seguridad cuántica —Northwestern, Yale, Penn State, y muchos otros grupos que venimos citando en esta sección— insiste en un mismo mensaje: proteger una computadora cuántica no es un problema de criptografía. Es un problema de arquitectura completa, de punta a punta, y recién estamos empezando a entenderlo en profundidad.
Nota publicada: agosto 2026. Tercera y última parte de una serie de tres sobre arquitectura de computación cuántica.