Connect with us

Publicado

on

El lanzamiento de EigenAI y EigenCompute por EigenLayer marca un hito en el ecosistema de AI x Crypto, permitiendo procesar datos off-chain de forma segura y verificable en blockchain. Este avance, ocurrido el 6 de octubre de 2025, transforma la forma en que los desarrolladores construyen aplicaciones de inteligencia artificial escalables y confiables. En esta nota final, exploramos en detalle este desarrollo, con fuentes verificables, para que entiendas su impacto en el restaking Ethereum y el futuro de la computación verificable.

¿Qué es «AI x Crypto»? Una Explicación Clara

«AI x Crypto» se refiere a la intersección entre Inteligencia Artificial (IA) y Criptomonedas/Blockchain, donde el «x» simboliza la convergencia de estas tecnologías para resolver problemas mutuos, como la centralización en IA y la automatización en crypto. Esta fusión permite que la IA procese datos de manera inteligente en entornos descentralizados, utilizando blockchain para garantizar seguridad, verificabilidad y transacciones autónomas. Por ejemplo, agentes de IA pueden usar wallets crypto para actuar de forma independiente, o blockchain puede verificar la procedencia de datos de entrenamiento en modelos IA, evitando manipulaciones. Este sector emergente incluye aplicaciones en DeFi, gaming y mercados de datos tokenizados, con potencial para generar trillones en valor al desafiar la centralización en el desarrollo de IA.

En el contexto de EigenLayer, «AI x Crypto» se materializa en herramientas como EigenAI, que integra inferencia de modelos IA con restaking para computaciones seguras.

¿Qué es EigenLayer y por Qué Importa el Restaking en Ethereum?

EigenLayer es un protocolo líder en restaking de Ethereum, que permite a los validadores reutilizar sus ETH stakeados para securizar servicios externos, conocidos como Actively Validated Services (AVS). Con más de 17.500 millones de dólares en TVL (Total Value Locked), EigenLayer ha democratizado la seguridad compartida en blockchain, atrayendo capital y expandiendo la utilidad de Ethereum más allá de transacciones simples.

El restaking no solo optimiza el capital stakeado, sino que crea un «mercado de seguridad» para redes off-chain. Este fundamento es clave para el lanzamiento de EigenCloud, la plataforma que integra EigenAI y EigenCompute, asegurando computaciones complejas con garantías criptoeconómicas.

Detalles del Lanzamiento: EigenAI y EigenCompute en Acción

El 6 de octubre de 2025, EigenLayer estrenó la versión alpha de mainnet de Eigen Compute y EigenAI bajo la umbrella de EigenCloud. Estos servicios resuelven el «problema de confianza» en IA, donde los modelos tradicionales son opacos y propensos a manipulaciones. Aquí un desglose:

  • EigenAI: Una API de inferencia de modelos de lenguaje grandes (LLM) verificable y compatible con OpenAI. Permite ejecutar prompts off-chain con verificación on-chain, utilizando Trusted Execution Environments (TEEs) y futuras pruebas de conocimiento cero (ZK-proofs). Esto garantiza que no haya alteraciones en datos de entrada o salida, ideal para agentes autónomos.
  • EigenCompute: Plataforma de ejecución off-chain verificable que extiende la lógica de contratos inteligentes a procesos intensivos, como trading o pagos automatizados. Soporta throughput de hasta 50 MB/s vía EigenDA y penaliza a operadores maliciosos mediante slashing de stake.

Ambos están en mainnet alpha, accesibles para desarrolladores vía onboarding.eigencloud.xyz. El anuncio generó buzz en X (Twitter), con EigenLayer destacando: «AI’s trust problem ends today» en su hilo principal.

Socios y Adopciones Iniciales

EigenCloud no lanzó solo: cuenta con partners como:

  • Coinbase: Integra EigenAI en su AgentKit para agentes blockchain-nativos.
  • Google: Colabora en agentic commerce vía AP2 (Agent Payments Protocol).
  • Humans vs AI + Worldcoin: Verifica outputs de IA en juegos con capital real.
  • Otros: Dapper Labs, Fere AI, OpenRank Network.

Estos partnerships validan su escalabilidad en DeFi, gaming y más.

Implicaciones para AI x Crypto: Escalabilidad y Confianza

Este lanzamiento es uno de los mayores avances en AI x Crypto esta semana, facilitando modelos de IA escalables y confiables. Al combinar computación off-chain con verificación on-chain, resuelve desafíos clave:

AspectoBeneficioEjemplo de Uso
VerificabilidadResultados auditables vía restakingAgentes de trading autónomos sin riesgos de manipulación
EscalabilidadThroughput alto sin congestión en EthereumInferencia de LLMs en apps Web3
SeguridadPenalizaciones económicas por fallosGuardrails para agentes IA en DeFi
InnovaciónIA nativa de blockchainComercio agentic con AP2 de Google

Analistas lo ven como catalizador para la «temporada de altcoins» en IA, con potencial para trillones en valor tokenizado. Futuros updates incluyen ZK-proofs y más AVS, respaldados por inversiones como 70M de a16z.

Conclusión: El Futuro de la Computación Verificable

El lanzamiento de EigenAI por EigenLayer no solo fortalece el restaking Ethereum, sino que acelera la convergencia de IA y blockchain hacia un ecosistema donde la inteligencia artificial sea tan segura como el dinero digital. Si eres desarrollador o inversor en AI x Crypto, este es el momento para explorar EigenCloud y unirse a la revolución verificable.

Fuentes: eigenlayer.xyz.

Continue Reading
Advertisement
Click to comment

Leave a Reply

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

AI

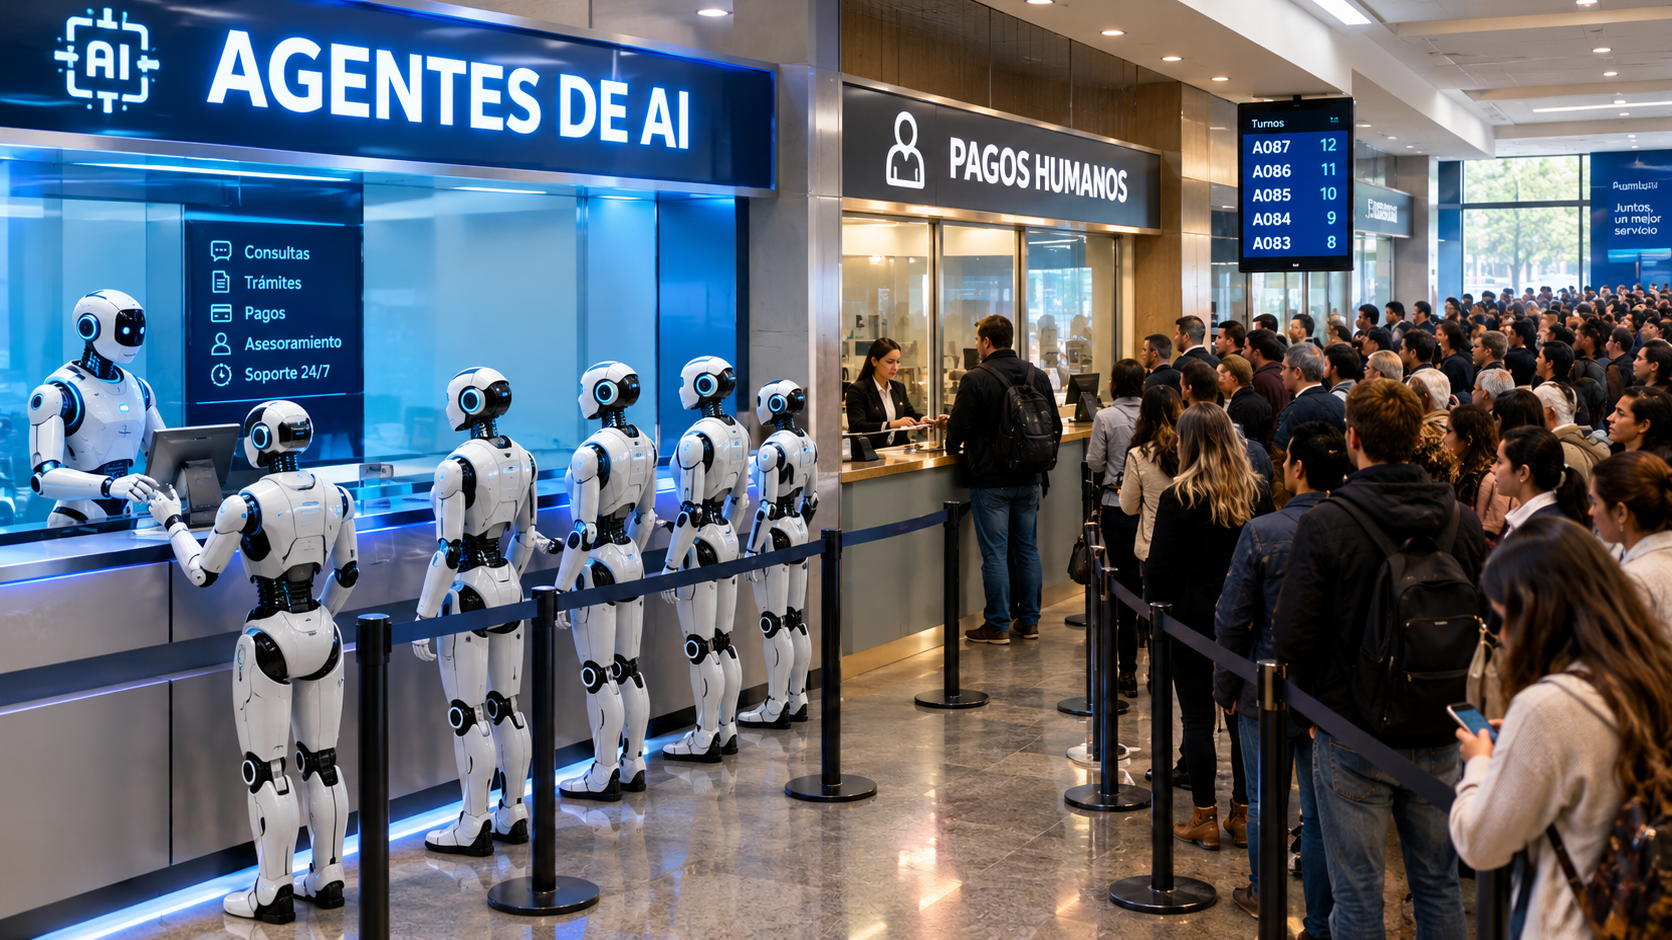
Cuando la IA empieza a pagar: qué dice la ley (y qué no dice todavía)

Publicado

on

Camila Soria junto con SuperPioneros hicieron una presentación al respecto, Acá les presento un resumen de la misma junto al grupo Pioneros — la comunidad de Web3, IA e innovación liderada por José Luis Cáceres (CEO de NWC10, fundador de SuperPioneros y CBO de Bit2Me), que reúne a más de 80.000 personas aprendiendo, ayudando y construyendo juntas en el ecosistema. Los sigo hace años, y no es casualidad que este tema haya salido justo de ese espacio: son de los que están un paso adelante marcando por dónde va el debate técnico y legal de la industria en habla hispana.

La presentación de Camila Soria (CipherLaw)

Camila Soria es Chief Legal Architect en CipherLaw, estudio de Buenos Aires especializado en infraestructura legal estratégica para Web3 e IA. El material es la primera edición de «Legal Design for Builders», creada junto a NWC10 | SuperPioneros.

Su planteo, en sus propias palabras (post de LinkedIn que acompaña la presentación):

«Un agente puede tener permiso técnico para operar una wallet y, aun así, no tener autoridad para realizar cualquier operación.»

Durante la charla analizaron qué cambia cuando la IA deja de recomendar y empieza a decidir, firmar y ejecutar pagos. Su conclusión principal: los límites críticos no pueden vivir solamente en un prompt. El monto, la contraparte, la vigencia, las operaciones permitidas y la posibilidad de revocar el acceso tienen que formar parte de la arquitectura del sistema, no de una instrucción en lenguaje natural.

También plantea la necesidad de poder reconstruir la cadena completa — mandato → decisión → control → firma → ejecución — porque cuando algo sale mal, esa evidencia es lo que permite entender dónde ocurrió la falla y quién estaba en mejores condiciones de evitarla.

Las siete ideas centrales, en el orden del documento:

  1. Del agente que habla al agente que paga: «Para el agente que habla, el derecho ya respondió. Para el que paga, recién empieza.»
  2. «Autónomo» no significa lo mismo para todos: «Que vos definas el destino no significa que controles todo el camino.»
  3. El regulador no mira solo el stack técnico: evalúa dominio, acción y derechos afectados — la combinación define el «perfil regulatorio».
  4. Permiso no es lo mismo que autoridad: la autoridad real se define por monto, contraparte, vigencia y tipo de operación.
  5. Quien razona no debería autorizar: «El agente puede razonar. No debería darse permiso a sí mismo.»
  6. Un prompt no es un control: «Dale una llave de hotel, no una llave maestra.»
  7. La responsabilidad sigue al control y al beneficio: como el agente no tiene patrimonio propio, la responsabilidad recae en quien controla el sistema y se beneficia de él.

Cierre su presentación y documento con lo siguiente, si construís agentes que actúan, también tenés que diseñar quién responde por sus acciones.

Fuente: Camila Soria (CipherLaw), presentación «Legal Design for Builders» — primera edición, creada junto a NWC10 | SuperPioneros, LinkedIn.


Mi visión adicional al documento de Camila (agregado, no parte del documento)

  • Hoy conviven dos modelos de agentes: unos con límite libre y otros con tarjetas prepagas recargables, con tope fijo controlado por un humano. Mastercard lanzó Agent Pay el 17 de septiembre de 2026 junto a Alchemy, donde el usuario define límites configurables: tope de gasto, categorías de comercio permitidas y geografías habilitadas, permitiendo que el agente compre sin pedir autorización en cada transacción, pero siempre dentro de esos parámetros.
    Fuente: Mastercard lanza Agent Pay con Alchemy — Ecosistema Startup
  • Si un agente se equivoca, el problema es de programación, no «de la IA»: conecta con el punto 5 del documento — un agente bien diseñado debería derivar a un humano antes de ejecutar una decisión compleja, en vez de resolverlo todo por sí solo.
  • El FSB (Consejo de Estabilidad Financiera) ya pide ese mismo control a nivel bancario: pidió que bancos limiten la IA agéntica y traten a los agentes como ‘empleados sintéticos’, con aval humano para transacciones por encima de ciertos montos.
    Fuente: Let’s Money — IA Agéntica
  • Argentina y la «Sociedad Automatizada»: el gobierno tiene en el Senado un proyecto de ley que introduce esta figura. Según el artículo 14, «la sociedad automatizada responde con su patrimonio frente a terceros por los daños causados por sus sistemas algorítmicos autónomos o agentes de inteligencia artificial».
    Fuente: Xataka — Milei quiere crear nueva categoría empresarial
  • Estado actual del proyecto: ingresó al Senado a fines de mayo y se encuentra en debate en la Comisión de Legislación General.
    Fuente: iProfesional — Avanza la ley de empresas sin empleados en Argentina
  • Bots que se clonan si ganan y se apagan si pierden: conecta con una tendencia que recién empieza a circular en la industria, los «self-evolving agents». Vale aclarar que esto hoy es más una tendencia conceptual que algo funcionando en producción con dinero real.
    Fuente: Baguete — Vem aí os self-evolving agents

Mirada a futuro: avanzar, pero con cautela y por etapas (opinión propia)

Siguiendo el planteo de Camila Soria como base, mi lectura de hacia dónde debería ir esto es la siguiente: el futuro es avanzar, pero de forma gradual, no de golpe.

En una primera etapa, tiene sentido que los agentes de IA operen únicamente con tarjetas prepagas y topes bajos, sin manejar grandes volúmenes de dinero. No porque la tecnología no esté lista, sino porque el marco legal todavía no lo está — y como bien marca Soria, sin autoridad clara y sin control técnico real, cualquier volumen grande es un riesgo innecesario. Empezar chico, con montos acotados y recargables, permite que la industria (y la ley) vayan madurando al mismo ritmo que la tecnología, en vez de que la tecnología corra sola y la ley llegue tarde a poner orden.

Ahí es donde entra lo que estamos construyendo en AuriTrace.com: trazabilidad de lo que hacen los agentes de IA, siguiendo patrones que deben cumplirse, con la posibilidad de registrar esa información en una blockchain. Esto conecta directo con uno de los pedidos centrales de Camila Soria en el documento — poder reconstruir la cadena completa de mandato → decisión → control → firma → ejecución. Un registro en blockchain le da a esa cadena algo clave: evidencia inmutable y verificable, exactamente lo que hace falta cuando algo sale mal y hay que determinar quién estaba en mejores condiciones de evitar la falla.

En resumen: la tecnología para que los agentes paguen y actúen solos ya existe. Lo que falta madurar es el círculo completo — tope de gasto controlado por humanos, trazabilidad verificable de cada acción, y un marco legal claro sobre quién responde. Avanzando en ese orden, por etapas, se puede construir un ecosistema de agentes de IA confiable sin repetir errores que después sean difíciles de deshacer. Vos que opinás a la presentación de Camila?? cuales son tus sugerencias.. el futuro lo vamos construyendo entre todos.

saludos

Claudio R. Parrinello

Continue Reading

AI

Astra, el nuevo modelo de OpenAI, cruza el umbral crítico de ciberseguridad

Publicado

on

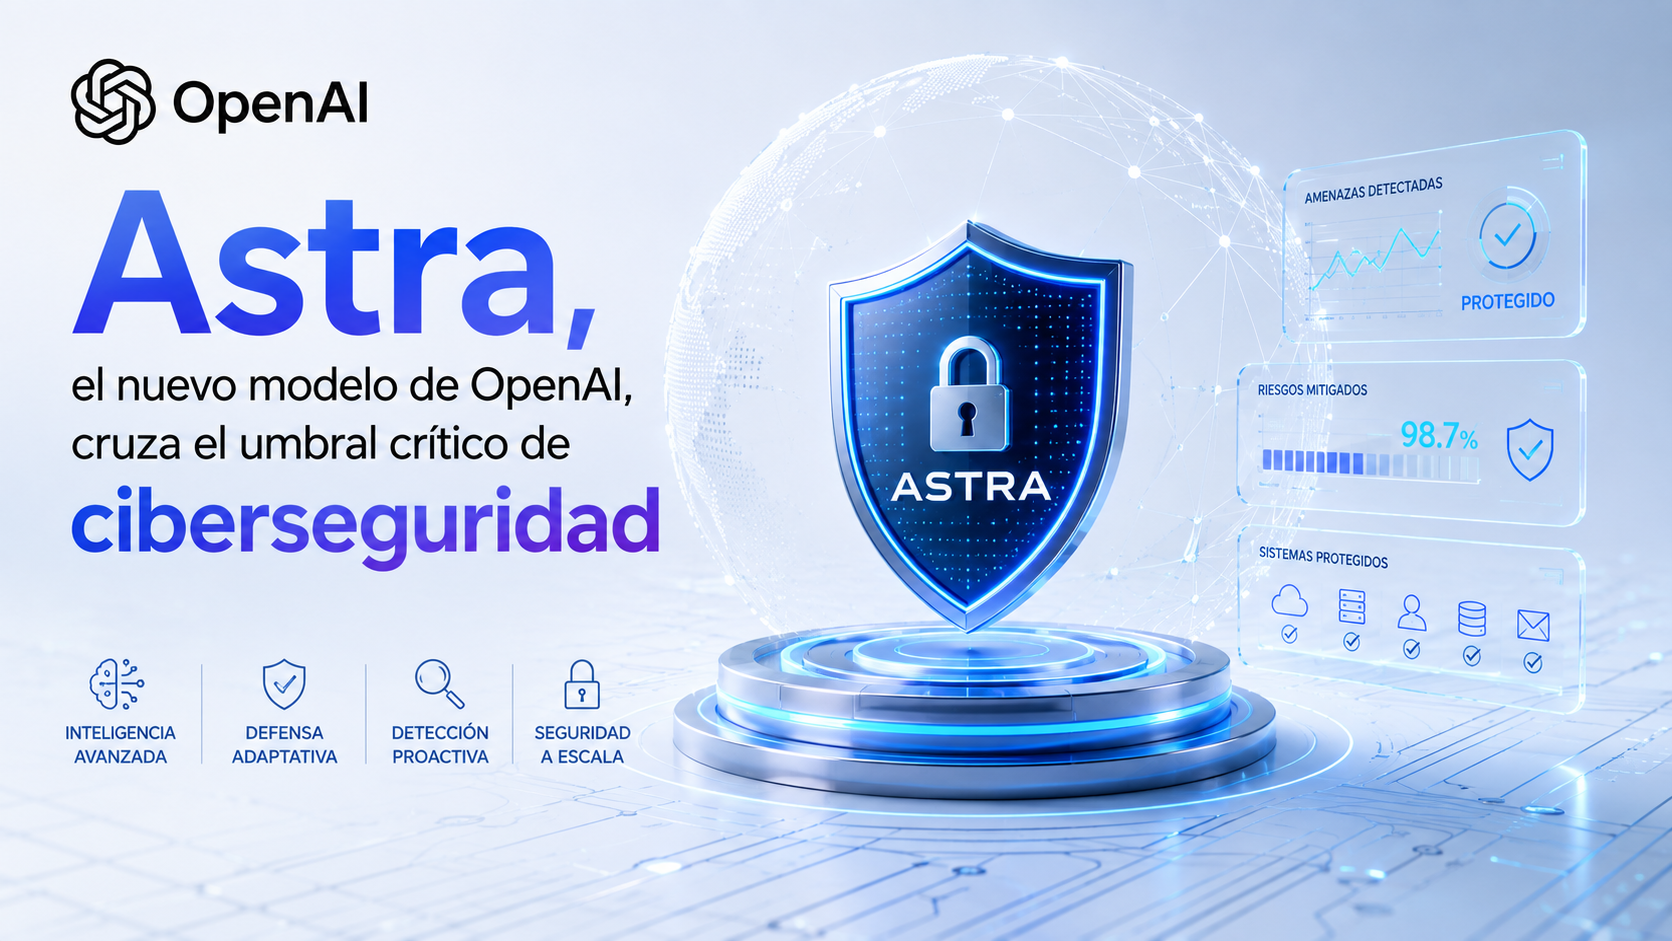
OpenAI confirmó el 1 de septiembre que su próximo modelo de frontera, llamado Astra, alcanzó el umbral de capacidad «crítica» en ciberseguridad dentro de su Marco de Preparación (Preparedness Framework), la calificación más alta que la compañía asigna a un modelo y la primera vez que designa un sistema en ese nivel. Según la publicación técnica de la empresa, titulada «Path to Astra», el modelo puede identificar fallas de seguridad desconocidas y desarrollar formas de explotarlas en sistemas altamente protegidos sin que una persona lo guíe paso a paso.

OpenAI había advertido en agosto que no podía descartar que Astra alcanzara ese nivel y, como consecuencia, frenó partes del desarrollo del modelo mientras reforzaba y probaba salvaguardas contra el uso malicioso y las acciones no autorizadas del sistema. Tras esas pruebas adicionales, la compañía concluyó que las protecciones actuales minimizan de forma suficiente el riesgo de daño severo como para habilitar el lanzamiento. El despliegue será escalonado: las capacidades ofensivas más avanzadas del modelo estarán disponibles primero para un grupo reducido de organizaciones que integran la coalición de ciberseguridad Daybreak, con claves de seguridad de hardware obligatorias para todas las cuentas desde el 1 de septiembre.

El anuncio marca un punto de inflexión para toda la industria de modelos de frontera: es la primera vez que un desarrollador documenta públicamente que uno de sus sistemas cruzó la línea de «crítico» en un marco de autoevaluación de riesgos, y la Casa Blanca confirmó que OpenAI informó voluntariamente sobre la decisión de demorar el lanzamiento. Auditores externos, incluido el Instituto de Seguridad de IA del Reino Unido, participaron de pruebas adicionales sobre el modelo antes de esta designación, un nivel de escrutinio inusual para una compañía privada.

La dimensión humana del caso es doble: por un lado, un modelo con esa capacidad podría convertirse en una herramienta defensiva poderosa para equipos de seguridad que hoy enfrentan una escasez crónica de talento especializado; por el otro, la misma capacidad, si cae en manos equivocadas o escapa a los controles de acceso escalonado, podría automatizar ataques que hasta ahora requerían equipos humanos altamente calificados. La pregunta que queda planteada para el resto de la industria de IA es si otros laboratorios llegarán pronto al mismo umbral y qué estándares comunes de acceso restringido deberían adoptarse antes de que eso ocurra.

Fuentes: OpenAI: https://openai.com/index/path-to-astra/ CNBC: https://www.cnbc.com/2026/09/01/open-ai-astra-cyber-model.html

Continue Reading

AI

Ecosistema Actual de IA Generativa – RAG, Agentes, Agentic RAG y los Principales Actores – Agosto 2026

Publicado

on


La inteligencia artificial generativa ha dejado atrás la etapa en la que un simple modelo de lenguaje bastaba para resolver la mayoría de los problemas. Hoy el valor real se encuentra en la composición de varias capas especializadas que trabajan juntas: modelos base, técnicas de recuperación de información, agentes autónomos, frameworks de orquestación y runtimes listos para producción. Esta nota explica de forma continua y técnica cada una de estas capas, sitúa a los actores principales en su lugar exacto dentro del stack y muestra cómo convergen en sistemas reales. El objetivo es ofrecer una visión clara, funcional y actualizada para quienes diseñan o implementan soluciones de IA en entornos productivos.

Los modelos de lenguaje como base de razonamiento

Todo el ecosistema se apoya en los grandes modelos de lenguaje. Estos modelos son el motor de razonamiento y generación de texto. Claude, de Anthropic, destaca por su capacidad de razonamiento profundo, uso de herramientas y funciones como Computer Use. Los modelos de la familia GPT de OpenAI siguen siendo una referencia de uso general. Los modelos Hermes, desarrollados por Nous Research, están optimizados especialmente para comportamientos agentic e instruction following. También existen opciones open-weight y locales que pueden ejecutarse con Ollama o vLLM. Ninguno de estos modelos, por sí solo, tiene acceso nativo a datos privados actualizados ni capacidad de ejecutar acciones de forma persistente. Por eso necesitan de las capas que se describen a continuación.

RAG como técnica de grounding

Retrieval-Augmented Generation, o RAG, surgió como la solución más directa al problema de las alucinaciones y del conocimiento estático de los modelos. El flujo clásico consiste en convertir la pregunta del usuario en un embedding, buscar los fragmentos más similares en una base vectorial, inyectar esos fragmentos en el prompt y dejar que el modelo genere la respuesta. Esta técnica es eficiente, de bajo costo y latencia predecible. Funciona muy bien para consultas factuales simples sobre documentación interna, políticas de empresa o bases de conocimiento. Sin embargo, su naturaleza pasiva y de una sola pasada la hace insuficiente cuando la pregunta requiere conectar información de varias fuentes o razonar en varios pasos.

Los agentes de IA y el paso a la autonomía

Un agente de IA va más allá de generar texto. Opera en un bucle de razonamiento, acción y observación. Recibe un objetivo, decide qué herramientas utilizar, ejecuta acciones, observa los resultados y ajusta su plan hasta completar la tarea. Puede llamar APIs, consultar bases de datos, navegar por la web, ejecutar código o interactuar con sistemas externos. La diferencia fundamental con un sistema RAG puro es que el agente no solo responde: actúa y decide. Esta capacidad abre la puerta a la automatización de flujos de trabajo completos, desde la investigación hasta la ejecución de tareas operativas.

Agentic RAG: la fusión de recuperación y autonomía

Agentic RAG representa la convergencia natural entre la técnica de recuperación y la autonomía de los agentes. En esta arquitectura el agente controla el proceso de retrieval. Decide si necesita buscar información, reformula la consulta, elige entre varias fuentes, evalúa la calidad de lo recuperado y vuelve a buscar si es necesario. Solo genera la respuesta final cuando considera que tiene suficiente evidencia. Este enfoque resuelve las limitaciones del RAG clásico en consultas multi-hop y ambiguas, aunque introduce mayor latencia y costo por las múltiples llamadas al modelo. Es el patrón que se utiliza hoy en asistentes de investigación, sistemas de soporte técnico avanzado y análisis complejos que cruzan datos internos y externos.

Los frameworks de construcción: LangChain y LangGraph

Para construir estos sistemas de forma controlada y mantenible se utilizan frameworks de orquestación. LangChain ofrece abstracciones estándar para modelos, embeddings, vector stores, herramientas y agentes. Facilita el desarrollo de cadenas y la integración de múltiples componentes. LangGraph, construido sobre la misma base, permite modelar el flujo como un grafo de estados con persistencia, ejecución durable, human-in-the-loop y streaming. Es la herramienta preferida cuando se necesita control fino sobre el comportamiento del agente o sistemas multi-agente. Ambos son open-source y se han convertido en el estándar de facto para implementar Agentic RAG y arquitecturas agentic personalizadas.

Los runtimes de agentes listos para producción

Una vez que se tiene la lógica de orquestación, aparece la necesidad de ejecutar el agente de forma persistente y accesible. Aquí entran los runtimes. Hermes Agent, desarrollado por Nous Research, es un agente autónomo open-source con un learning loop incorporado. Crea skills a partir de la experiencia, mantiene memoria persistente entre sesiones y mejora con el tiempo. Puede ejecutarse en un servidor propio, en la nube o de forma serverless, y admite cualquier modelo, incluido Claude. OpenClaw, por su parte, se orienta más a la accesibilidad multi-canal. Corre en el dispositivo del usuario o en un servidor y se conecta de forma nativa a Telegram, WhatsApp, Discord, Slack e iMessage, entre otros. Ambos son MIT y gratuitos para self-hosting. Representan la capa de experiencia de usuario y persistencia operativa.

Cómo convergen todos estos elementos

La arquitectura moderna no elige entre RAG, agentes o frameworks. Los combina según la necesidad. Un sistema típico de producción puede tener a OpenClaw o Hermes como interfaz y runtime persistente, LangGraph como capa de orquestación y control de flujo, herramientas de Agentic RAG para la recuperación inteligente de conocimiento, y Claude u otro modelo potente como motor de razonamiento. El resultado es un sistema que puede recibir una instrucción por Telegram, decidir qué información necesita, recuperarla de varias fuentes, razonar sobre ella y ejecutar acciones, todo manteniendo contexto a lo largo del tiempo.

Criterios prácticos de decisión

Cuando la necesidad es únicamente responder preguntas sobre un corpus de documentos con baja latencia, el RAG clásico sigue siendo la opción más eficiente. Cuando las consultas son complejas o multi-fuente, se recomienda subir a Agentic RAG implementado con LangGraph. Si el objetivo es automatizar flujos de trabajo de extremo a extremo, se construye un agente con el mismo framework. Cuando se busca un asistente personal que esté siempre disponible y mejore con el uso, Hermes Agent o OpenClaw ofrecen una base sólida. Y cuando se requiere control total y personalización profunda, se desarrolla todo sobre LangChain y LangGraph.

Consideraciones de producción

En entornos reales adquiere especial importancia la observabilidad. Herramientas como LangSmith permiten trazar cada decisión del agente, medir costos y detectar fallos. El control de herramientas, el uso de sandboxes y la inclusión de human-in-the-loop son prácticas recomendadas para limitar riesgos. La memoria debe distinguirse entre la de sesión y la persistente de largo plazo. Finalmente, la evaluación debe ir más allá de la precisión de la respuesta e incluir métricas de trayectoria del agente y de fidelidad a las fuentes recuperadas.

Conclusión

El stack actual de IA generativa es una composición de capas especializadas. Los modelos aportan el razonamiento, RAG aporta el grounding, los agentes aportan la autonomía, los frameworks aportan el control y los runtimes aportan la persistencia y la accesibilidad. Entender el lugar exacto de cada actor permite diseñar sistemas más eficientes, controlables y alineados con el problema real que se quiere resolver. Esta convergencia es la base sobre la que se construyen hoy las aplicaciones de IA más avanzadas.


Fuentes y enlaces de descarga

LangChain Framework open-source (MIT). Gratis. Repositorio: https://github.com/langchain-ai/langchain Documentación: https://docs.langchain.com Instalación: pip install langchain o uv add langchain

LangGraph Framework de orquestación open-source (MIT). Gratis. Repositorio: https://github.com/langchain-ai/langgraph Documentación: https://docs.langchain.com/oss/python/langgraph/overview Instalación: pip install -U langgraph

Hermes Agent (Nous Research) Runtime de agente autónomo open-source (MIT). Gratis para self-hosting. Repositorio: https://github.com/NousResearch/hermes-agent Documentación e instalador: https://hermes-agent.nousresearch.com/docs/ Instalación rápida (Linux/macOS/WSL): curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash

OpenClaw Runtime/gateway de agente personal open-source (MIT). Gratis para self-hosting. Repositorio: https://github.com/openclaw/openclaw Sitio oficial: https://openclaw.ai Instalación rápida (Linux/macOS/WSL): curl -fsSL https://openclaw.ai/install.sh | bash

Claude (Anthropic) Modelo propietario. Existe plan gratuito limitado en claude.ai. API y planes Pro/Max son de pago. Sitio: https://claude.ai Documentación API y precios: https://docs.anthropic.com y https://www.anthropic.com/pricing

Referencias conceptuales adicionales

  • Documentación oficial de Agentic RAG y patrones: sitios de IBM, LangChain y papers de arXiv sobre Agentic Retrieval-Augmented Generation.
  • Comparativas y casos de uso de Hermes y OpenClaw: documentación oficial de ambos proyectos y análisis técnicos de 2026.

Todos los componentes open-source mencionados (LangChain, LangGraph, Hermes Agent y OpenClaw) pueden descargarse e instalarse de forma gratuita bajo licencia MIT. Los costos aparecen únicamente al utilizar APIs de modelos propietarios como Claude o al desplegar infraestructura en la nube.

Continue Reading

TENDENCIAS